
İçindekiler
ISO 27701 Nedir ve Neden Doküman Gerektirir?
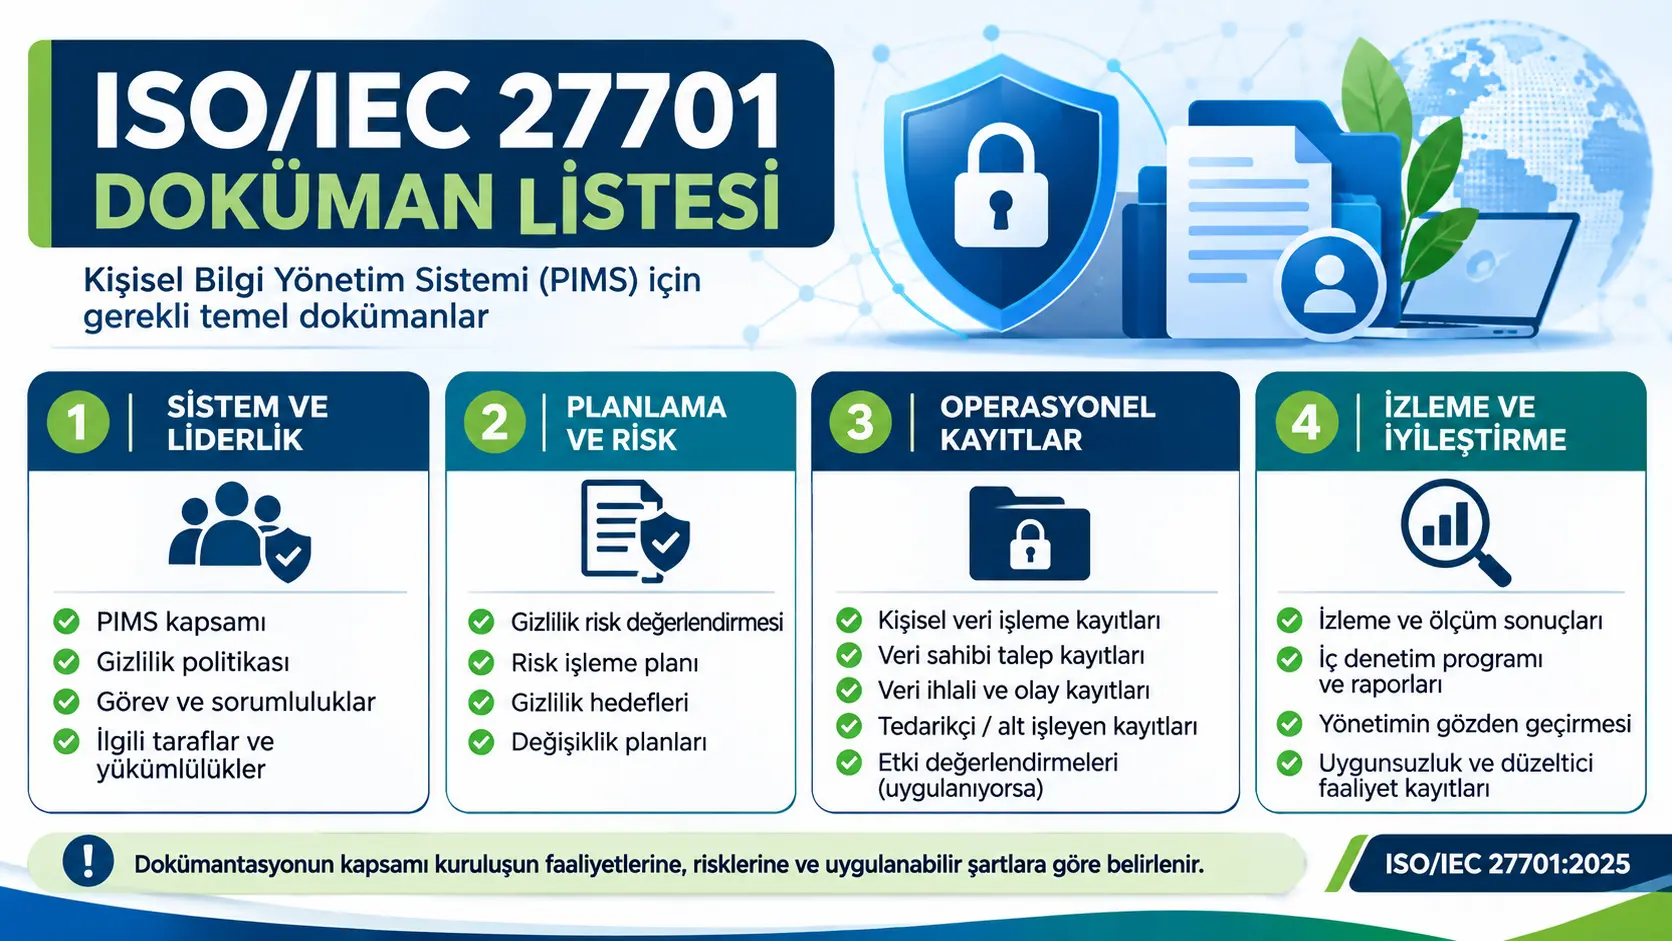
ISO 27701 Zorunlu Doküman Listesi
Envanterler, Planlar ve Listeler
Veri Sorumlusu (Kontrolör) İçin Gerekli Dokümanlar
Veri İşleyen İçin Gerekli Dokümanlar
ISO 27701 ve KVKK Doküman Eşleştirmesi
ISO 27001 Dokümanlarından Hangilerini Kullanabilirsiniz?
Doküman Hazırlarken Sık Yapılan Hatalar
ISO 27701 Dokümanları Hakkında Sıkça Sorulan Sorular
ISO 27701 için ISO 27001 belgesi şart mı?
ISO 27701’de kaç zorunlu doküman vardır?
VERBİS kaydı ISO 27701 için yeterli mi?
Veri koruma etki değerlendirmesi her süreç için gerekli mi?
ISO 27701 dokümanları ne sıklıkla güncellenir?
Küçük bir işletme bu listenin tamamını hazırlamak zorunda mı?
ISO 27701 doküman listesi, kişisel veri yönetim sisteminizi kurarken hangi belgeleri hazırlamanız gerektiğini gösterir. Doğru liste, denetimde eksik kayıt nedeniyle uygunsuzluk almanızı önler. Aynı dokümanlar KVKK yükümlülüklerinizi de büyük ölçüde karşılar. Bu rehberde zorunlu dokümanları, tam listeyi ve KVKK karşılıklarını bulacaksınız.
ISO 27701 Nedir ve Neden Doküman Gerektirir?
ISO/IEC 27701, Kişisel Veri Yönetim Sistemi (KVYS / PIMS) standardıdır. Kuruluşunuzun kişisel verileri hangi amaçla, hangi hukuki sebeple ve nasıl koruduğunu kanıtlamasını sağlar.
Standardın 2019 sürümü, ISO 27001’e eklenen bir uzantıydı. 2025 sürümüyle birlikte ISO 27701 tek başına belgelendirilebilen bir yönetim sistemi standardı hâline geldi. Mevcut bir ISO 27001 sisteminiz varsa dokümanlarınızın önemli bir kısmını yine ortak kullanabilirsiniz.
Denetçi, sistemi yazılı kanıtlar üzerinden değerlendirir. Belgelenmemiş bir uygulama denetimde “yapılmamış” kabul edilir. Bu nedenle doküman listesi, belgelendirmenin temelidir. Belge sürecinin tamamı için ISO 27701 kişisel veri yönetimi belgesi sayfamızı inceleyebilirsiniz.
ISO 27701 Zorunlu Doküman Listesi
Aşağıdaki dokümanlar standardın maddelerinden doğrudan kaynaklanır. Bunlardan biri eksikse belgelendirme denetimini geçemezsiniz.
| Doküman | İlgili Madde | Size Sağladığı Fayda |
|---|---|---|
| KVYS kapsam dokümanı | 4.3 | Hangi süreç ve verilerin sisteme dahil olduğunu netleştirir. |
| Kişisel verilerin korunması politikası | 5.2 | Üst yönetimin taahhüdünü yazılı hâle getirir. |
| Gizlilik risk değerlendirme yöntemi | 6.1.2 | Riskleri her seferinde aynı ölçütle puanlamanızı sağlar. |
| Risk işleme planı | 6.1.3 | Her risk için alınacak önlemi ve sorumlusunu belirler. |
| Uygulanabilirlik Bildirgesi (SoA) | 6.1.3 | Hangi kontrolleri uyguladığınızı ve gerekçesini gösterir. |
| Gizlilik hedefleri ve planları | 6.2 | İyileşmeyi ölçülebilir hâle getirir. |
| Yetkinlik kayıtları | 7.2 | Veriye erişen personelin eğitimli olduğunu kanıtlar. |
| Operasyonel planlama kayıtları | 8.1 | Süreçlerin planlandığı gibi yürüdüğünü gösterir. |
| Risk değerlendirme sonuçları | 8.2 | Periyodik değerlendirmenin yapıldığını belgeler. |
| Risk işleme sonuçları | 8.3 | Önlemlerin gerçekten uygulandığını kanıtlar. |
| İzleme ve ölçme sonuçları | 9.1 | Sistemin performansını veriyle ortaya koyar. |
| İç tetkik programı ve raporları | 9.2 | Eksikleri dış denetimden önce görmenizi sağlar. |
| Yönetim gözden geçirme sonuçları | 9.3 | Kararların üst yönetim düzeyinde alındığını gösterir. |
| Uygunsuzluk ve düzeltici faaliyet kayıtları | 10.2 | Hataların kalıcı olarak giderildiğini belgeler. |
ISO 27701 Tam Doküman Listesi
Zorunlu dokümanlar sistemin iskeletidir. Sistemin sahada çalışması için ise aşağıdaki destekleyici dokümanlara ihtiyaç duyarsınız. Her kuruluşun bu listenin tamamını kullanması gerekmez. Kapsamınıza girmeyen maddeleri Uygulanabilirlik Bildirgesinde gerekçesiyle hariç tutabilirsiniz.
Politikalar
- Kişisel verilerin korunması ve işlenmesi politikası
- Özel nitelikli kişisel veri politikası
- Kişisel veri saklama ve imha politikası
- Çerez politikası
- Kabul edilebilir kullanım politikası
- Erişim kontrol politikası
- Şifreleme politikası
Prosedürler
- İlgili kişi başvurularını yanıtlama prosedürü
- Kişisel veri ihlali yönetimi ve bildirim prosedürü
- Veri koruma etki değerlendirmesi (DPIA) prosedürü
- Yurt dışına veri aktarımı prosedürü
- Açık rıza alma ve geri çekme prosedürü
- Periyodik imha prosedürü
- Tedarikçi ve veri işleyen değerlendirme prosedürü
- Doküman ve kayıt kontrol prosedürü
- İç tetkik prosedürü
Formlar ve Kayıtlar
- İlgili kişi başvuru formu ve başvuru takip kaydı
- Açık rıza kayıtları
- Veri ihlali olay kaydı
- Veri koruma etki değerlendirme raporu
- Periyodik imha tutanağı
- Gizlilik eğitimi katılım formu
- Gizlilik taahhütnamesi
Envanterler, Planlar ve Listeler
- Kişisel veri işleme envanteri
- Veri akış şeması
- Veri işleyen ve alıcı grupları listesi
- Saklama ve imha süreleri tablosu
- Yasal ve sözleşmesel şartlar listesi
- Gizlilik eğitim planı
Hazır şablonlarla başlamak süreci hızlandırır. Örnek ISO dokümanları sayfamızda kullanabileceğiniz formatları bulabilirsiniz.
Veri Sorumlusu (Kontrolör) İçin Gerekli Dokümanlar
Verinin işlenme amacını ve yöntemini siz belirliyorsanız standart sizi kontrolör olarak tanımlar. Kontrolörden beklenen kanıtlar şunlardır:
- İşleme amaçları kaydı: Her veri kategorisini neden işlediğinizi gösterir.
- Hukuki sebep belirleme kaydı: İşlemenin hangi dayanağa göre yapıldığını ortaya koyar.
- Aydınlatma metinleri: İlgili kişiyi veri toplama anında bilgilendirdiğinizi kanıtlar.
- Rıza kayıtları: Rızanın ne zaman ve nasıl alındığını belgeler.
- Veri minimizasyonu değerlendirmesi: Gereğinden fazla veri toplamadığınızı gösterir.
- Veri işleyen sözleşmeleri: Hizmet aldığınız firmaların yükümlülüklerini bağlar.
Veri İşleyen İçin Gerekli Dokümanlar
Başka bir kuruluş adına veri işliyorsanız sorumluluğunuz daha dar ama daha nettir. Yazılım, bulut, çağrı merkezi ve bordro hizmeti veren firmalar genellikle bu gruptadır.
- Müşteri talimatlarına uyum kaydı: Veriyi yalnızca müşterinin talimatıyla işlediğinizi kanıtlar.
- Alt işleyen listesi ve onayları: Hangi alt yüklenicilerin veriye eriştiğini gösterir.
- Sözleşme sonu iade ve imha kaydı: Hizmet bitince verinin silindiğini belgeler.
- İhlal bildirim taahhüdü: Müşteriyi ne kadar sürede bilgilendireceğinizi belirler.
- Müşteri denetimlerine destek kaydı: Müşterinin denetim hakkını karşıladığınızı gösterir.
Yazılım veya e-ticaret alanında çalışıyorsanız yazılım ve e-ticaret firmaları için ISO 27001 rehberi sizin için tamamlayıcı bir kaynaktır.
ISO 27701 ve KVKK Doküman Eşleştirmesi
ISO 27701 dokümanlarının çoğu KVKK’da doğrudan bir karşılık bulur. Bu eşleştirme, aynı belgeyi iki kez hazırlamanızı önler.
| ISO 27701 Dokümanı | KVKK Karşılığı |
|---|---|
| Kişisel veri işleme envanteri | VERBİS kaydının temelini oluşturan veri envanteri |
| Saklama ve imha politikası | Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hâle Getirilmesi Hakkında Yönetmelik |
| Aydınlatma metinleri | KVKK 10. madde aydınlatma yükümlülüğü |
| Rıza kayıtları | KVKK 5. ve 6. maddeler |
| Teknik ve idari tedbirler | KVKK 12. madde veri güvenliği yükümlülükleri |
| İhlal yönetimi prosedürü | Kurula ve ilgili kişilere ihlal bildirimi |
| Yurt dışı aktarım prosedürü | KVKK 9. madde (2024 değişikliğiyle gelen standart sözleşme ve bildirim usulü) |
| İlgili kişi başvuru prosedürü | KVKK 11. ve 13. maddeler |
KVKK’ya uyum tek başına ISO 27701 belgesi için yeterli değildir. Standart ayrıca risk yönetimi, iç tetkik ve sürekli iyileştirme ister. Buna karşılık ISO 27701 sistemi kurduğunuzda KVKK denetimine çok daha hazırlıklı olursunuz.
ISO 27001 Dokümanlarından Hangilerini Kullanabilirsiniz?
ISO 27001 sertifikanız varsa sıfırdan başlamanıza gerek yoktur. İki standart aynı yönetim sistemi yapısını kullanır.
- Doğrudan kullanılabilenler: Doküman kontrolü, iç tetkik, yönetim gözden geçirmesi ve düzeltici faaliyet prosedürleri.
- Genişletilmesi gerekenler: Risk değerlendirmesi, varlık envanteri, tedarikçi yönetimi ve olay yönetimi. Bu dokümanlara kişisel veri boyutunu eklemeniz gerekir.
- Yeni hazırlanması gerekenler: Veri işleme envanteri, aydınlatma metinleri, rıza kayıtları, DPIA ve ilgili kişi başvuru süreci.
Mevcut listenizi karşılaştırmak için ISO 27001 doküman listesi sayfamıza göz atabilirsiniz. Sisteminiz henüz 2022 sürümüne geçmediyse ISO 27001:2022 geçiş revizyonu hizmetini de değerlendirebilirsiniz. Belge süreci için TÜRKAK Akreditasyonlu ISO 27001 sayfamız yol gösterir.
Doküman Hazırlarken Sık Yapılan Hatalar
- İnternetten kopyalanan politika: Denetçi, gerçekte uygulamadığınız maddeleri kolayca fark eder.
- Güncellenmeyen veri envanteri: Yeni bir yazılım veya süreç eklendiğinde envanter de değişmelidir.
- Rolün yanlış belirlenmesi: Aynı kuruluş bazı süreçlerde kontrolör, bazılarında veri işleyen olabilir.
- Tatbikatı yapılmayan ihlal prosedürü: Kâğıt üzerindeki süreç, gerçek bir olayda işe yaramayabilir.
- Kanıtı olmayan imha: Silme işlemi tutanakla belgelenmezse yapılmamış sayılır.
Hazırladığınız dokümanların eksiklerini görmek isterseniz mevcut doküman eksiklerinin belirlenmesi hizmetimizden yararlanabilirsiniz. Denetimde karşılaşabileceğiniz bulguların ağırlığını majör ve minör uygunsuzluk yazımızda öğrenebilirsiniz.
ISO 27701 Dokümanları Hakkında Sıkça Sorulan Sorular
ISO 27701 için ISO 27001 belgesi şart mı?
2025 sürümüyle ISO 27701 tek başına belgelendirilebilir hâle geldi. Yine de iki sistemi birlikte kurmak doküman yükünüzü ciddi ölçüde azaltır.
ISO 27701’de kaç zorunlu doküman vardır?
Standart maddelerinden doğan yaklaşık 14 zorunlu doküman ve kayıt vardır. Kontrolör veya veri işleyen rolünüze göre bu sayıya ek kanıtlar eklenir.
VERBİS kaydı ISO 27701 için yeterli mi?
Hayır. VERBİS kaydı yalnızca veri envanterinizin bir özetidir. ISO 27701 ayrıca risk değerlendirmesi, kontrol uygulamaları ve iç tetkik kanıtları ister.
Veri koruma etki değerlendirmesi her süreç için gerekli mi?
Hayır. DPIA, yüksek risk taşıyan işlemeler için yapılır. Özel nitelikli veri, büyük ölçekli izleme ve yeni teknolojiler bu gruba girer.
ISO 27701 dokümanları ne sıklıkla güncellenir?
Dokümanları en az yılda bir gözden geçirmelisiniz. Yeni bir süreç, sistem veya mevzuat değişikliği olduğunda güncellemeyi beklemeden yapmalısınız.
Küçük bir işletme bu listenin tamamını hazırlamak zorunda mı?
Zorunlu dokümanlar her ölçekte gereklidir. Destekleyici dokümanların sayısı ise işlediğiniz verinin türüne ve hacmine göre azalır.
Kişisel Veri Yönetim Sisteminizi Doğru Kurun
Doğru hazırlanmış bir doküman seti, hem belgelendirme denetimini hem de KVKK denetimini kolaylaştırır. ISO 27701’i diğer sistemlerle birlikte kurmak isterseniz ISO entegre doküman kurulumu hizmetimizi inceleyin. Belgelendirme maliyetinizi öğrenmek için fiyat teklifi alabilirsiniz.