
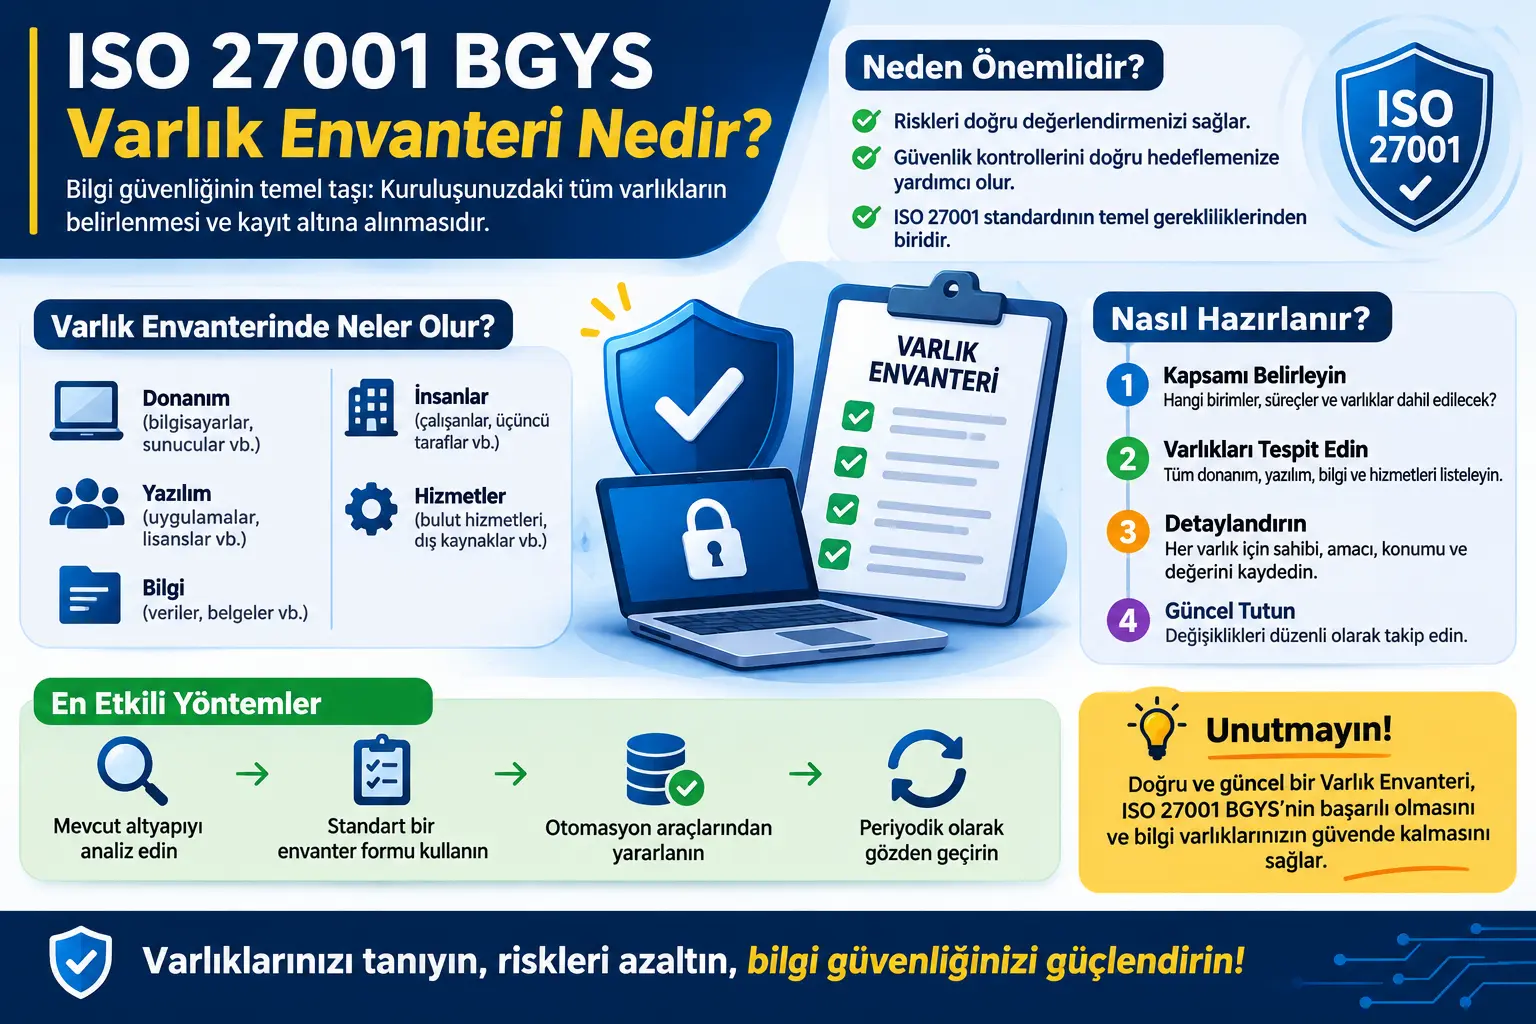
İçindekiler
Standartta Varlık Envanterinin Yeri
Bilgi Varlığı ve İlişkili Varlık
Birincil ve Destekleyici Varlıklar
Varlık Envanteri Size Ne Kazandırır?
Varlık Türleri: Neler Varlık Sayılır?
Envanterde Bulunması Gereken Alanlar ve Terimler
1. Kimlik Bilgileri: “Bu varlık ne?”
2. Sorumluluk Bilgileri: “Bundan kim sorumlu?”
3. Konum ve Teknik Bilgiler: “Nerede ve neye bağlı?”
4. Değerlendirme Bilgileri: “Bu ne kadar önemli?”
5. Sınıflandırma ve Mevzuat Bilgileri: “Kimlerle paylaşılabilir?”
6. Süreklilik Bilgileri: “Durursa ne kadar dayanırız?”
7. Risk Bilgileri: “Başına ne gelebilir?”
8. Takip Bilgileri: “En son ne zaman kontrol edildi?”
Varlık Sahibi, Sorumlu ve Kullanıcı Farkı
Gizlilik, Bütünlük ve Erişilebilirlik Puanlaması
Varlık Değeri Nasıl Hesaplanır?
Bilgi Sınıflandırma ve Etiketleme
Örnek Varlık Envanteri ve Risk Tablosu
Tablo 2: Varlıklara Ait Riskler
Departmanlara Göre Örnek Varlıklar
Varlık Envanteri Adım Adım Nasıl Hazırlanır?
Varlıkları Keşfetme Yöntemleri
Envanter Hangi Araçla Tutulur?
Varlık Envanterinin Ek-A Kontrolleriyle İlişkisi
Envanterin Beslediği Diğer Dokümanlar
ISO 27001 Varlık Envanteri ile KVKK Veri Envanteri Arasındaki Fark
Varlık Envanteri Hazırlarken Dikkat Edilmesi Gereken Noktalar
Denetimde Varlık Envanteri Nasıl İncelenir?
Varlık Envanteri Kontrol Listesi
Varlık Envanteri Hakkında Sıkça Sorulan Sorular
ISO 27001’de varlık envanteri zorunlu mu?
Varlık envanteri ile demirbaş listesi aynı şey mi?
Varlık envanteri hangi programla hazırlanır?
Envanter ne sıklıkla güncellenmelidir?
G-B-E puanlamasında 1-3 mü, 1-5 mi kullanılmalı?
Varlık sahibi ile kullanıcı arasındaki fark nedir?
İnsanlar neden varlık olarak sayılıyor?
Her bilgisayarı ayrı ayrı yazmak gerekir mi?
Çalışanların kişisel telefonları envantere girer mi?
TÜRKAK Akreditasyonlu ISO 27001 Sertifikası için varlık envanterinin önemini doğru anlamak gerekir. Bilgi Güvenliği Yönetim Sistemi varlık envanteri ISO 27001 standartının kalbidir. Doğru anlaşıldığında tüm doküman sistemi kusursuz çalışacaktır. Neden mi?
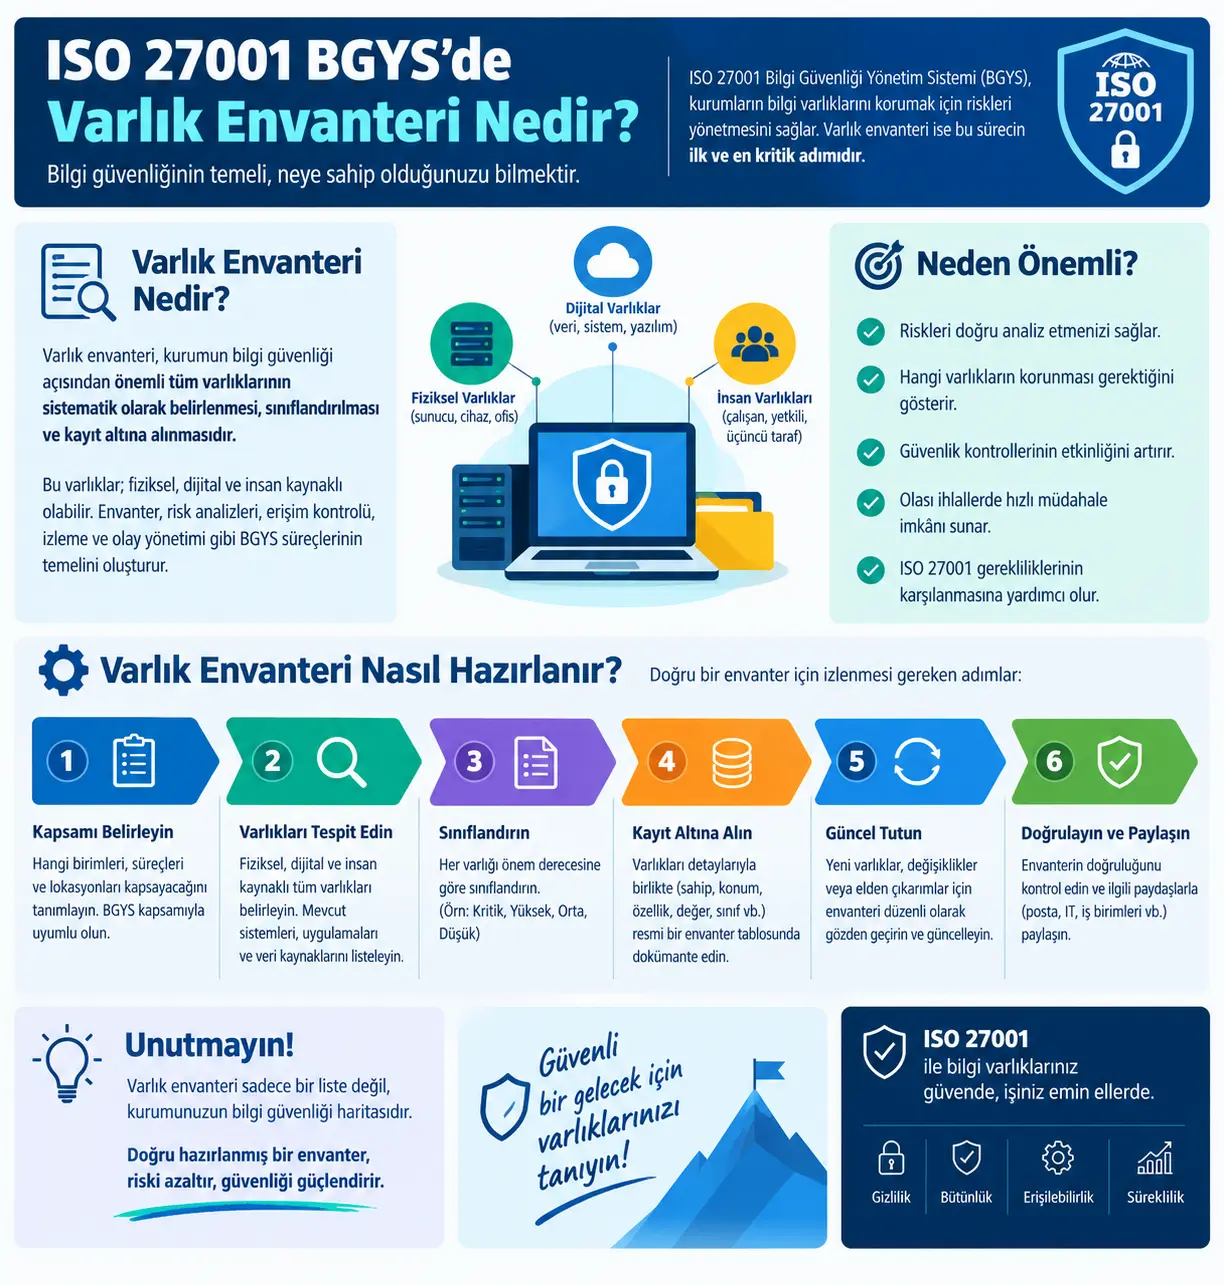
ISO 27001 varlık envanteri, şirketinizde korunması gereken her bilginin ve bu bilgiyi taşıyan her unsurun kayıtlı listesidir. Neyi koruyacağınızı bilmezseniz onu koruyamazsınız. Bu yüzden envanter, bilgi güvenliği yönetim sisteminin (BGYS) temelidir.
Bu rehberde envanteri sıfırdan nasıl hazırlayacağınızı gerçek bir örnek üzerinden öğreneceksiniz. Envanterde kullanılan tüm terimlerin anlamını ve denetçinin neye baktığını da göreceksiniz.
Varlık Envanteri Nedir?
Evinizi sigortalattığınızı düşünün. Sigortacı önce evde neler olduğunu sorar. Televizyonu, takıları ve önemli evrakları bir listeye yazarsınız. Her eşyanın değerini, nerede durduğunu ve başına ne gelebileceğini belirtirsiniz.
Varlık envanteri, bu listenin şirket versiyonudur. Tek fark, listede eşyaların yanında bilgilerin de bulunmasıdır. Müşteri listeniz, bordro kayıtlarınız ve e-posta hesaplarınız da birer varlıktır.
Standartta Varlık Envanterinin Yeri
- ISO/IEC 27001:2022 Ek-A 5.9: “Bilgi ve diğer ilişkili varlıkların envanteri” kontrolüdür. Envanterin oluşturulmasını ve sürdürülmesini ister.
- ISO/IEC 27002:2022 Madde 5.9: Bu kontrolün nasıl uygulanacağını anlatan rehberdir. Envanterin doğru, güncel ve tutarlı olmasını önerir.
- ISO/IEC 27001:2013 A.8.1.1: Aynı gerekliliğin eski sürümdeki karşılığıdır. Eski dokümanlarda bu numarayı görebilirsiniz.
- ISO/IEC 27001 Madde 6.1.2: Risk değerlendirmesini ister. Uygulamada risk değerlendirmesinin en sağlam dayanağı varlık envanteridir.
Kamu kurumları ve kritik altyapı işletmecileri için Bilgi ve İletişim Güvenliği Rehberi de varlık envanteri oluşturulmasını ister. Rehberin güncel sürümü Siber Güvenlik Başkanlığı tarafından yayımlanmaktadır.
Bilgi Varlığı ve İlişkili Varlık
2022 sürümü “varlık” kavramını ikiye ayırır. Bilgi varlığı, korunan asıl bilgidir. Müşteri sözleşmesi bir bilgi varlığıdır. İlişkili varlık ise bu bilgiyi saklayan, işleyen veya taşıyan unsurdur. Sözleşmenin durduğu sunucu ve arşiv dolabı ilişkili varlıklardır.
Birincil ve Destekleyici Varlıklar
Risk yönetimi standardı ISO/IEC 27005 benzer bir ayrım yapar. Birincil varlıklar bilgi ve iş süreçleridir. Destekleyici varlıklar ise donanım, yazılım, ağ, personel ve fiziksel alanlardır. Bir destekleyici varlık zarar gördüğünde ona bağlı birincil varlık da etkilenir. Bu bağlantıyı görmek, riskleri doğru değerlendirmenizi sağlar.
Varlık Envanteri Size Ne Kazandırır?
- Görünmeyeni görürsünüz: Yedeği alınmayan bir sunucu ancak listede olduğunda fark edilir.
- Sorumluluk netleşir: Her varlığın bir sahibi olur. Sorun çıktığında kime başvuracağınız bellidir.
- Bütçeyi doğru harcarsınız: Kritik varlıklara güçlü, önemsiz varlıklara basit önlem alırsınız.
- Olaylara hızlı müdahale edersiniz: Bir ihlal anında etkilenen sistemleri dakikalar içinde belirlersiniz.
- Denetimi geçersiniz: Denetçi, risk analizinin envantere dayandığını görmek ister.
- KVKK’ya hazırlanırsınız: Kişisel veri barındıran varlıkları tek bakışta görürsünüz.
Varlık Türleri: Neler Varlık Sayılır?
Bir şeyin varlık olup olmadığını anlamak için tek bir soru sorun: “Bu kaybolsa, çalınsa, değişse veya çalışmasa şirketim zarar görür mü?” Cevap evetse o bir varlıktır.
| Varlık Türü | Ne Demek? | Örnekler |
|---|---|---|
| Bilgi (veri) | Asıl korunan değer | Müşteri listesi, bordro, sözleşmeler, teklifler, kaynak kodu, veritabanları |
| Yazılım | Bilgiyi işleyen programlar | ERP, CRM, muhasebe programı, işletim sistemi, lisanslı araçlar |
| Donanım | Fiziksel cihazlar | Sunucu, dizüstü bilgisayar, telefon, tablet, yazıcı, harici disk, USB bellek |
| Ağ bileşenleri | Veriyi taşıyan altyapı | Güvenlik duvarı, modem, switch, kablosuz erişim noktası, VPN |
| Hizmet | Dışarıdan alınan servisler | Bulut e-posta, SaaS uygulamaları, barındırma, internet, enerji, yedekleme hizmeti |
| Fiziksel alan | Bilginin bulunduğu yerler | Sistem odası, arşiv odası, ofis, depo |
| Kâğıt doküman | Basılı bilgiler | Islak imzalı sözleşmeler, personel özlük dosyaları, faturalar |
| İnsan | Kritik bilgiye sahip kişiler | Sistemleri tek başına bilen BT sorumlusu, anahtar yöneticiler |
| İş süreçleri | Bilginin kullanıldığı faaliyetler | Bordro hazırlama, sipariş yönetimi, müşteri destek süreci |
| Maddi olmayan varlıklar | Soyut değerler | Marka itibarı, ticari sırlar, patentler |
En sık unutulan varlıklar bulut hizmetleri, kâğıt dokümanlar ve çalışanların kendi cihazlarıdır. BT’nin haberi olmadan kullanılan uygulamalara gölge BT (shadow IT) denir. Bu uygulamalar da envantere alınmalıdır.
Envanterde Bulunması Gereken Alanlar ve Terimler
Envanter tablosundaki her sütun bir soruya cevap verir. Aşağıda bu alanları sekiz grupta topladık. Küçük bir işletme için ilk dört grup çoğu zaman yeterlidir. Kuruluşunuz büyüdükçe diğer grupları da ekleyebilirsiniz.
1. Kimlik Bilgileri: “Bu varlık ne?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Varlık No | Her varlığa verilen benzersiz kod. Risk tablosunda da aynı kod kullanılır. | VRL-001 |
| Varlık Adı | Herkesin tanıyacağı kısa ad. | Muhasebe müdürü dizüstü bilgisayarı |
| Açıklama | Varlığın ne işe yaradığını anlatan bir cümle. | Beyanname ve bordro işlemlerinde kullanılır. |
| Varlık Türü / Kategorisi | Varlığın ait olduğu grup. | Donanım |
| Format | Varlığın dijital mi, fiziksel mi olduğu. | Dijital |
| Durum | Varlığın kullanımda olup olmadığı. | Aktif / Depoda / Hurdaya ayrıldı |
2. Sorumluluk Bilgileri: “Bundan kim sorumlu?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Varlık Sahibi | Varlığın korunmasından ve erişim kararlarından sorumlu kişi veya unvan. | Muhasebe Müdürü |
| Varlık Sorumlusu (Emanetçi) | Varlığın teknik bakımını ve günlük korunmasını yapan kişi. | BT Sorumlusu |
| Kullanıcılar | Varlığı günlük işinde kullanan kişi veya gruplar. | Bordro ekibi |
| Zimmetli Kişi | Taşınabilir varlığın teslim edildiği çalışan. | Ayşe Yılmaz |
| Bağlı Departman / Süreç | Varlığın desteklediği birim veya iş süreci. | Bordro hazırlama süreci |
3. Konum ve Teknik Bilgiler: “Nerede ve neye bağlı?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Konum | Varlığın fiziksel veya dijital yeri. | Sistem odası / Bulut |
| Marka, Model, Seri No | Donanımı benzersiz tanımlayan bilgiler. | Dell Latitude 5440 – SN12345 |
| Sürüm | Yazılımın kullanılan versiyonu. Güncelleme takibini kolaylaştırır. | v12.4 |
| Tedarikçi | Varlığı veya hizmeti sağlayan firma. | Barındırma firması |
| Lisans / Sözleşme Bitiş Tarihi | Yenilenmesi gereken tarih. Hizmet kesintisini önler. | 31.12.2026 |
| Bağımlılıklar | Varlığın çalışması için gereken diğer varlıklar. | Muhasebe programı → Dosya sunucusu |
4. Değerlendirme Bilgileri: “Bu ne kadar önemli?”
| Alan | Anlamı | Sorulacak Soru |
|---|---|---|
| Gizlilik (G) | Bilginin yalnızca yetkili kişilerce görülmesi. | Yabancı birinin eline geçerse ne olur? |
| Bütünlük (B) | Bilginin doğru ve izinsiz değiştirilmemiş olması. | Yanlışlıkla veya kötü niyetle değişirse ne olur? |
| Erişilebilirlik (E) | Bilgiye ihtiyaç anında ulaşılabilmesi. | Bir gün boyunca ulaşamazsam ne olur? |
| Varlık Değeri | G, B ve E puanlarından hesaplanan önem derecesi. | Bu varlık genel olarak ne kadar kritik? |
| Kritiklik Seviyesi | Varlık değerinin sözel karşılığı. | Düşük / Orta / Yüksek |
Bu üç kavrama birlikte CIA üçlüsü (Confidentiality, Integrity, Availability) denir. Bilgi güvenliğinin tamamı bu üç ilkeye dayanır.
5. Sınıflandırma ve Mevzuat Bilgileri: “Kimlerle paylaşılabilir?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Gizlilik Sınıfı | Bilginin paylaşım düzeyini gösteren etiket. | Gizli |
| Etiketleme | Sınıfın varlık üzerinde nasıl gösterildiği. | Belge altbilgisinde “GİZLİ” ibaresi |
| Kişisel Veri | KVKK kapsamında kişisel veri içerip içermediği. | Evet |
| Özel Nitelikli Kişisel Veri | Sağlık, biyometrik veya sabıka gibi hassas veri içerip içermediği. | Evet (sağlık raporları) |
| Yasal Saklama Süresi | Bilginin mevzuata göre tutulması gereken süre. | Mevzuata göre belirlenen süre |
| İmha Yöntemi | Süresi dolan bilginin nasıl yok edileceği. | Kâğıt imha makinesi / Güvenli silme |
6. Süreklilik Bilgileri: “Durursa ne kadar dayanırız?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Yedekleme Durumu | Varlığın yedeğinin alınıp alınmadığı ve sıklığı. | Günlük |
| RTO (Kurtarma Süresi Hedefi) | Varlık durduğunda en geç ne kadar sürede çalışır hâle gelmesi gerektiği. | 4 saat |
| RPO (Kurtarma Noktası Hedefi) | Kabul edilebilecek en fazla veri kaybı süresi. | 24 saat |
RTO ve RPO, iş sürekliliği planlamasında kullanılır. Bu alanlar ISO 22301 iş sürekliliği çalışmalarıyla da doğrudan bağlantılıdır.
7. Risk Bilgileri: “Başına ne gelebilir?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Tehdit | Varlığa zarar verebilecek olay. | Fidye yazılımı, hırsızlık, yangın |
| Zafiyet (Açıklık) | Tehdidin gerçekleşmesine fırsat veren zayıf nokta. | Güncellenmemiş yazılım, şifresiz disk |
| Olasılık | Riskin gerçekleşme ihtimali. | 1–5 arası puan |
| Etki | Risk gerçekleşirse oluşacak zararın büyüklüğü. | 1–5 arası puan |
| Risk Değeri | Olasılık × Etki sonucu. | 4 × 5 = 20 |
| Risk Sahibi | Riskin yönetiminden sorumlu kişi. | Genel Müdür |
| Mevcut Kontrol | Riski azaltmak için hâlihazırda uygulanan önlem. | Antivirüs |
| Risk İşleme Seçeneği | Riske karşı alınan karar: azaltma, kabul etme, kaçınma veya transfer etme. | Azaltma |
| Artık Risk | Önlemler alındıktan sonra kalan risk. | Düşük |
Hırsızı tehdit, açık unutulan pencereyi zafiyet, evin soyulma ihtimalini ise risk olarak düşünebilirsiniz.
8. Takip Bilgileri: “En son ne zaman kontrol edildi?”
| Alan | Anlamı | Örnek |
|---|---|---|
| Kayıt Tarihi | Varlığın envantere eklendiği tarih. | 15.03.2026 |
| Son Gözden Geçirme Tarihi | Satırın en son doğrulandığı tarih. | 01.10.2026 |
| Notlar | Özel durumlar ve açıklamalar. | Yenisiyle değiştirilecek. |
Varlık Sahibi, Sorumlu ve Kullanıcı Farkı
Bu üç rol en çok karıştırılan kavramlardır. Bir apartman örneği farkı netleştirir. Daire sahibi, daireye kimin girebileceğine karar verir. Kapıcı daireyi temiz ve güvenli tutar. Kiracı ise daireyi kullanır.
| Rol | Görevi | Yetkisi | Muhasebe Programı Örneği |
|---|---|---|---|
| Varlık Sahibi | Varlığın değerini belirler, korunmasından hesap verir. | Erişim yetkisi verir veya kaldırır. | Muhasebe Müdürü |
| Varlık Sorumlusu (Emanetçi) | Yedekleme, güncelleme ve teknik bakımı yapar. | Sahibin kararlarını teknik olarak uygular. | BT Sorumlusu |
| Kullanıcı | Varlığı kurallara uygun şekilde kullanır. | Yetki veremez. | Muhasebe ekibi |
Varlık sahibi bir departmanın tamamı değil, belirli bir kişi veya unvan olmalıdır. Sahiplik, bilgiyi en iyi tanıyan iş biriminde olmalıdır. Her şeyin sahibini BT olarak yazmak en sık yapılan hatadır.
Gizlilik, Bütünlük ve Erişilebilirlik Puanlaması
Puanlama, varlıkları önem sırasına koymanızı sağlar. En yaygın kullanılan ölçek 1–3 arasıdır. Aşağıdaki ölçütler puan verirken size yol gösterir.
| Puan | Gizlilik (G) | Bütünlük (B) | Erişilebilirlik (E) |
|---|---|---|---|
| 1 – Düşük | Herkese açık olabilir. İfşası zarar vermez. | Hatalı olması küçük bir aksaklığa yol açar. | Birkaç gün ulaşılamaması sorun yaratmaz. |
| 2 – Orta | Şirket içinde kalmalıdır. İfşası sınırlı zarar verir. | Hatalı olması iş kaybına ve düzeltme maliyetine yol açar. | Bir günden uzun kesinti işi aksatır. |
| 3 – Yüksek | Yalnızca belirli kişiler görmelidir. İfşası ciddi mali, yasal veya itibar kaybı doğurur. | Hatalı olması ciddi mali kayba, cezaya veya yanlış karara yol açar. | Birkaç saatlik kesinti bile işi durdurur. |
Varlık Değeri Nasıl Hesaplanır?
Bir varlığın puanlarının G=3, B=2, E=1 olduğunu varsayalım. Üç yaygın yöntemle varlık değeri şöyle çıkar:
| Yöntem | Hesaplama | Sonuç | Ne Zaman Uygun? |
|---|---|---|---|
| En yüksek değer | max(3, 2, 1) | 3 | Tek bir boyutun bile kritik olduğu durumlarda. En güvenli ve en yaygın yöntemdir. |
| Toplam | 3 + 2 + 1 | 6 (3–9 arası) | Varlıklar arasında daha ince ayrım yapmak istediğinizde. |
| Ortalama | (3 + 2 + 1) / 3 | 2 | Dengeli bir bakış istediğinizde. Kritik bir boyutu gizleyebilir. |
Hangi yöntemi seçtiğinizi risk metodolojinizde yazılı olarak belirtin ve tüm varlıklarda aynı yöntemi uygulayın. Denetçi, tutarlılığa tek tek puanlardan daha fazla önem verir.
Bilgi Sınıflandırma ve Etiketleme
Sınıflandırma, bilginin kimlerle paylaşılabileceğini belirler. Etiketleme ise bu sınıfı herkesin görebileceği şekilde varlığın üzerine yazmaktır. Sınıf belirlendiğinde, bilginin nasıl saklanacağı, gönderileceği ve imha edileceği de belli olur.
| Sınıf | Kimler Görebilir? | Örnek | Kullanım Kuralı |
|---|---|---|---|
| Genel | Herkes | Broşür, web sitesi içeriği | Özel bir koruma gerekmez. |
| Kurum İçi | Tüm çalışanlar | İç duyurular, prosedürler | Şirket dışına gönderilmez. |
| Hizmete Özel | İlgili ekip | Teklifler, proje dosyaları | Erişim yetkiyle sınırlanır. Dışarıya şifreli gönderilir. |
| Gizli | Belirli kişiler | Bordro, sağlık raporları, şifreler | Şifreli saklanır. Kilitli dolapta tutulur. Güvenli imha edilir. |
Sınıflandırmanın bir varlığın en yüksek gizlilik puanıyla uyumlu olması gerekir. Gizlilik puanı 3 olan bir varlık “Genel” olarak sınıflandırılamaz.
Örnek Varlık Envanteri ve Risk Tablosu
Şimdi tüm bu bilgileri bir örnekte birleştirelim. 10 çalışanı olan hayali bir muhasebe bürosu düşünün. Büro, müşterilerinin bordro ve vergi işlerini yürütüyor. Puanlamada 1–3 ölçeği ve “en yüksek değer” yöntemi kullanılıyor.
Tablo 1: Varlık Envanteri
| No | Varlık Adı | Açıklama | Tür | Varlık Sahibi | Kullanıcılar | Konum | G | B | E | Değer | Sınıf | Kişisel Veri |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| VRL-001 | Müşteri bordro dosyaları | Müşteri firmaların çalışan maaş ve SGK bilgileri | Bilgi | Muhasebe Müdürü | Bordro ekibi (3 kişi) | Dosya sunucusu | 3 | 3 | 2 | 3 | Gizli | Evet |
| VRL-002 | Muhasebe programı | Defter, fatura ve beyanname işlemlerinin yapıldığı yazılım | Yazılım | Muhasebe Müdürü | Tüm muhasebe ekibi | Dosya sunucusu | 3 | 3 | 3 | 3 | Gizli | Evet |
| VRL-003 | Dosya sunucusu | Müşteri dosyalarının ve programın çalıştığı ana bilgisayar | Donanım | BT Sorumlusu | Tüm çalışanlar | Sistem odası | 3 | 3 | 3 | 3 | Gizli | Evet |
| VRL-004 | Personel dizüstü bilgisayarları (10 adet) | Çalışanların ofiste ve evde kullandığı bilgisayarlar | Donanım | BT Sorumlusu | Zimmetli çalışan | Ofis / ev | 2 | 2 | 2 | 2 | Hizmete Özel | Evet |
| VRL-005 | Kurumsal e-posta | Müşteri yazışmaları için bulut e-posta hizmeti | Hizmet | Genel Müdür | Tüm çalışanlar | Bulut | 3 | 2 | 3 | 3 | Hizmete Özel | Evet |
| VRL-006 | Islak imzalı müşteri sözleşmeleri | Hizmet sözleşmeleri ve vekâletnamelerin asılları | Kâğıt | Genel Müdür | Genel Müdür, Sekreter | Kilitli arşiv dolabı | 3 | 3 | 1 | 3 | Gizli | Evet |
| VRL-007 | Harici yedekleme diski | Sunucunun haftalık yedeğinin alındığı taşınabilir disk | Donanım | BT Sorumlusu | BT Sorumlusu | Genel müdür odası kasası | 3 | 3 | 2 | 3 | Gizli | Evet |
| VRL-008 | Güvenlik duvarı ve modem | Ofis ağını internete bağlayan ve koruyan cihaz | Ağ | BT Sorumlusu | Tüm çalışanlar | Sistem odası | 2 | 3 | 3 | 3 | Kurum İçi | Hayır |
| VRL-009 | Web sitesi | Büronun tanıtım ve iletişim sayfası | Hizmet | Genel Müdür | Ziyaretçiler | Barındırma firması | 1 | 2 | 2 | 2 | Genel | Hayır |
| VRL-010 | BT Sorumlusu | Sunucu ve ağ şifrelerini bilen tek kişi | İnsan | Genel Müdür | — | Merkez ofis | 3 | 2 | 3 | 3 | — | — |
Tablo 2: Varlıklara Ait Riskler
Envanter hazır olduğunda her önemli varlık için şu soruyu sorarsınız: “Bunun başına ne gelebilir?” Bu örnekte olasılık ve etki 1–5 arasında puanlanmıştır. 15 ve üzeri risk değeri “yüksek” kabul edilmiştir.
| No | Varlık | Tehdit | Zafiyet | Olası Sonuç | O | E | Risk | Mevcut Önlem | Eklenecek Önlem |
|---|---|---|---|---|---|---|---|---|---|
| VRL-001 | Müşteri bordro dosyaları | Yetkisiz kişinin dosyaları görmesi | Klasörün tüm çalışanlara açık olması | KVKK ihlali, müşteri kaybı | 4 | 5 | 20 | Yok | Klasöre yalnızca bordro ekibinin erişmesi |
| VRL-002 | Muhasebe programı | Beyanname döneminde çalışmaması | Lisans yenileme tarihinin takip edilmemesi | Gecikme cezası | 2 | 4 | 8 | Yok | Lisans takip takvimi |
| VRL-003 | Dosya sunucusu | Fidye yazılımı | Güncellemelerin düzenli yapılmaması | Tüm verilerin şifrelenmesi, işin durması | 3 | 5 | 15 | Antivirüs | Otomatik güncelleme, ağdan ayrı yedek |
| VRL-004 | Dizüstü bilgisayarlar | Kaybolma veya çalınma | Disk şifrelemesinin olmaması | Müşteri verilerinin ele geçmesi | 3 | 4 | 12 | Giriş şifresi | Tam disk şifreleme |
| VRL-005 | Kurumsal e-posta | Oltalama ile şifre çalınması | İki aşamalı doğrulamanın kapalı olması | Hesap ele geçirilmesi, sahte fatura | 4 | 4 | 16 | Spam filtresi | İki aşamalı doğrulama, farkındalık eğitimi |
| VRL-006 | Islak imzalı sözleşmeler | Yangın veya su baskını | Dijital kopyanın olmaması | Orijinal belgelerin kalıcı kaybı | 1 | 4 | 4 | Kilitli dolap | Taranmış kopyaların sunucuda saklanması |
| VRL-007 | Harici yedekleme diski | Yedeğin bozuk çıkması | Geri yükleme testinin hiç yapılmaması | Felakette verinin kurtarılamaması | 3 | 5 | 15 | Haftalık yedek | Üç ayda bir geri yükleme testi |
| VRL-010 | BT Sorumlusu | İşten ayrılma veya uzun süreli hastalık | Şifrelerin yalnızca bir kişide olması | Sistemlere erişilememesi | 2 | 5 | 10 | Yok | Şifrelerin kurumsal şifre kasasında yedeklenmesi |
Tablolara bakınca büronun öncelikleri hemen ortaya çıkar. Önce bordro klasörünün erişimi kısıtlanmalıdır. Ardından e-postaya iki aşamalı doğrulama eklenmeli, sunucu güncellemeleri ve yedek testleri düzene sokulmalıdır. Envanterin gücü budur: Görünmeyen riskleri sıraya koyar.
Risk puanlamasının ayrıntılı yöntemini varlık belirleme ve risk yönetim prosedürü sayfamızda bulabilirsiniz. Kendi tablonuz için ISO 27001 envanter kayıt listesi örneği şablonunu kullanabilirsiniz. Önlem sonrası kalan riskleri onaylatmak için artık risk onay belgesi örneği işinize yarar.
Departmanlara Göre Örnek Varlıklar
Envanteri hazırlarken her departmana ayrı ayrı bakmak hiçbir varlığı atlamamanızı sağlar. Aşağıdaki liste, hangi departmanda hangi varlıkları aramanız gerektiğini gösterir.
| Departman | Tipik Varlıklar |
|---|---|
| İnsan Kaynakları | Özlük dosyaları, sağlık raporları, bordro verileri, işe alım başvuruları, İK yazılımı |
| Muhasebe ve Finans | Muhasebe programı, banka hesap bilgileri, faturalar, e-defter, internet bankacılığı token’ları |
| Satış ve Pazarlama | CRM, müşteri listesi, teklifler, fiyat listeleri, e-bülten abone listesi, sosyal medya hesapları |
| Üretim ve Operasyon | Ürün reçeteleri, teknik çizimler, üretim planları, endüstriyel kontrol sistemleri (PLC/SCADA) |
| Bilgi Teknolojileri | Sunucular, ağ cihazları, yönetici şifreleri, yedekler, lisans anahtarları, alan adı ve SSL sertifikaları |
| Yazılım Geliştirme | Kaynak kodu, kod deposu, test ortamları, API anahtarları, müşteri test verileri |
| Üst Yönetim | Stratejik planlar, yönetim kurulu kararları, birleşme ve satın alma dosyaları |
| İdari İşler | Kamera kayıtları, kartlı giriş sistemi, ziyaretçi kayıtları, anahtar listesi |
Yazılım veya e-ticaret alanında çalışıyorsanız yazılım ve e-ticaret firmaları için ISO 27001 rehberi size özel varlıkları ayrıntılı anlatır.
Varlık Envanteri Adım Adım Nasıl Hazırlanır?
- Kapsamı belirleyin: BGYS’ye hangi lokasyonların, departmanların ve süreçlerin dahil olduğunu netleştirin. Envanter yalnızca bu kapsamdaki varlıkları içerir.
- Yöntemi yazılı hâle getirin: Hangi alanları kullanacağınızı, puanlama ölçeğini ve değer hesaplama yöntemini belirleyin.
- Varlıkları keşfedin: Aşağıdaki keşif yöntemlerini birlikte kullanın.
- Varlıkları gruplayın: Aynı özellikteki ve aynı riski taşıyan 10 bilgisayarı tek satırda yazabilirsiniz.
- Sahip, sorumlu ve kullanıcıları atayın: Her satıra bir isim veya unvan yazın.
- G-B-E puanlarını verin: Puanlamayı varlık sahibiyle birlikte yapın. Bilginin önemini en iyi o bilir.
- Sınıflandırın ve kişisel veriyi işaretleyin: Gizlilik sınıfını ve KVKK durumunu her satıra ekleyin.
- Riskleri belirleyin: Değeri yüksek varlıklardan başlayarak tehdit ve zafiyetleri yazın.
- Onaylatın ve yayınlayın: Envanteri üst yönetime onaylatın ve doküman kontrol sistemine alın.
- Güncel tutun: Yeni bir cihaz, yazılım veya hizmet eklendiğinde envanteri aynı gün güncelleyin.
Varlıkları Keşfetme Yöntemleri
- Departman görüşmeleri: Her bölüme “İşinizi yapmak için hangi bilgi, program ve cihazları kullanıyorsunuz?” diye sorun.
- Demirbaş ve zimmet listeleri: Muhasebedeki sabit kıymet kayıtları donanımların çoğunu gösterir.
- Satın alma faturaları ve abonelikler: Kredi kartı ekstreleri, unutulan bulut hizmetlerini ortaya çıkarır.
- Ağ tarama araçları: Ağa bağlı tüm cihazları otomatik olarak listeler.
- Bulut yönetim panelleri: Kullanılan bulut kaynaklarını ve kullanıcı hesaplarını gösterir.
- Mobil cihaz yönetimi (MDM): Şirket telefonlarını ve çalışanların kendi cihazlarını (BYOD) takip eder.
- Süreç haritaları: Her iş adımında hangi bilginin kullanıldığını gösterir.
Envanter Hangi Araçla Tutulur?
Küçük ve orta ölçekli işletmeler için iyi tasarlanmış bir Excel tablosu yeterlidir. Varlık sayısı yüzleri aştığında BT varlık yönetimi (ITAM) yazılımları veya yapılandırma yönetim veritabanı (CMDB) takibi kolaylaştırır. Standart belirli bir araç şart koşmaz. Önemli olan envanterin doğru, güncel ve erişim kontrollü olmasıdır.
Varlık Yaşam Döngüsü
Bir varlık şirkete girdiği andan çıktığı ana kadar envanterde izlenmelidir. Her aşamanın kendi kaydı vardır.
| Aşama | Ne Yapılır? | Tutulan Kayıt |
|---|---|---|
| 1. Edinme | Varlık satın alınır, kiralanır veya oluşturulur. | Satın alma talebi, fatura |
| 2. Kayıt | Envantere eklenir, numara ve sahip atanır. | Envanter satırı |
| 3. Zimmet | Kullanıcıya teslim edilir. | Zimmet formu, kabul edilebilir kullanım taahhüdü |
| 4. Kullanım ve bakım | Güncelleme, yedekleme ve bakım yapılır. | Bakım ve yedekleme kayıtları |
| 5. Değişiklik | Yeri, sahibi veya önemi değişir. | Envanter güncellemesi |
| 6. İade | Çalışan ayrıldığında veya görev değiştiğinde geri alınır. | İade tutanağı |
| 7. İmha veya yeniden kullanım | Veriler güvenli şekilde silinir, cihaz hurdaya ayrılır veya başkasına verilir. | İmha tutanağı, güvenli silme raporu |
En riskli aşama imhadır. Biçimlendirilmiş bir disk bile özel yazılımlarla okunabilir. Bu yüzden diskler güvenli silme yazılımıyla temizlenmeli veya fiziksel olarak imha edilmelidir.
Varlık Envanterinin Ek-A Kontrolleriyle İlişkisi
Varlık envanteri yalnızca bir kontrolü değil, ISO 27001:2022 Ek-A’daki birçok kontrolü besler. Aşağıdaki tablo bu bağlantıyı gösterir.
| Kontrol | Konu | Envanterle Bağlantısı |
|---|---|---|
| 5.9 | Bilgi ve diğer ilişkili varlıkların envanteri | Envanterin kendisidir. |
| 5.10 | Bilginin ve ilişkili varlıkların kabul edilebilir kullanımı | Envanterdeki varlıkların nasıl kullanılacağını belirler. |
| 5.11 | Varlıkların iadesi | Ayrılan çalışanın zimmetli varlıkları envanterden kontrol edilir. |
| 5.12 | Bilginin sınıflandırılması | Envanterdeki gizlilik sınıfı sütununu oluşturur. |
| 5.13 | Bilginin etiketlenmesi | Sınıfın varlık üzerinde gösterilmesini sağlar. |
| 5.14 | Bilgi transferi | Sınıfa göre bilginin nasıl gönderileceğini belirler. |
| 5.23 | Bulut hizmetlerinin kullanımında bilgi güvenliği | Envanterdeki bulut hizmetlerinin yönetimini kapsar. |
| 7.9 | Tesis dışındaki varlıkların güvenliği | Evde veya sahada kullanılan cihazları kapsar. |
| 7.10 | Depolama ortamları | USB bellek, harici disk ve yedek medyaların takibini kapsar. |
| 7.14 | Ekipmanın güvenli şekilde elden çıkarılması veya yeniden kullanımı | Yaşam döngüsünün imha aşamasını kapsar. |
| 8.1 | Kullanıcı uç nokta cihazları | Bilgisayar ve mobil cihazların korunmasını kapsar. |
Bu kontrollerin hangilerini uyguladığınızı Uygulanabilirlik Bildirgesi içinde gerekçesiyle belirtirsiniz. Sisteminiz hâlâ 2013 sürümüne göre kuruluysa ISO 27001:2022 geçiş revizyonu hizmetimizi inceleyebilirsiniz.
Envanterin Beslediği Diğer Dokümanlar
- Risk değerlendirme tablosu: Her risk bir varlık numarasına bağlanır.
- Erişim matrisi: Kullanıcılar sütunu, kimin neye erişeceğini belirler. Bkz. erişim matrisi örneği.
- Yedekleme planı: Yedekleme durumu sütunu, neyin yedekleneceğini gösterir. Bkz. yedekleme politikası örneği.
- İş etki analizi (BIA): RTO ve RPO değerleri, kesintiye en az dayanabilen varlıkları ortaya koyar.
- Tedarikçi listesi: Tedarikçi sütunu, hangi firmalara bağımlı olduğunuzu gösterir.
ISO 27001 Varlık Envanteri ile KVKK Veri Envanteri Arasındaki Fark
İki envanter sık karıştırılır. Biri diğerinin yerine geçmez ama birbirini tamamlar.
| Özellik | ISO 27001 Varlık Envanteri | KVKK Kişisel Veri Envanteri |
|---|---|---|
| Dayanağı | ISO/IEC 27001 Ek-A 5.9 | 6698 sayılı KVKK ve VERBİS mevzuatı |
| Kapsamı | Tüm bilgiler, yazılımlar, donanımlar, hizmetler ve insanlar | Yalnızca kişisel veriler |
| Odak noktası | Gizlilik, bütünlük ve erişilebilirlik | İşleme amacı, hukuki sebep, saklama süresi, aktarım |
| Temel soru | “Bu varlığı nasıl korurum?” | “Bu veriyi neden ve hangi hakla işliyorum?” |
| Bağlantı noktası | “Kişisel veri: Evet” yazan varlıklar, KVKK envanterindeki verilerin nerede saklandığını gösterir. | |
İki envanteri ortak bir referans numarasıyla bağlamak, hem ISO 27001 hem KVKK denetiminde işinizi kolaylaştırır. Kişisel veri yönetimini bir adım ileri taşımak isterseniz ISO 27701 kişisel veri yönetimi belgesi sayfamıza göz atabilirsiniz.
Varlık Envanteri Hazırlarken Dikkat Edilmesi Gereken Noktalar
- Aşırı detaya boğulmayın: Her fareyi ve klavyeyi ayrı satıra yazmanıza gerek yoktur. Bilgi barındırmayan ekipmanları gruplayın.
- Çok genel de kalmayın: “Bilgisayarlar” gibi tek bir satır, farklı riskleri ayırt etmenizi engeller.
- Sahipliği BT’ye yüklemeyin: Muhasebe verisinin sahibi muhasebedir. BT yalnızca teknik altyapıyı yönetir.
- Bulut hizmetlerini unutmayın: E-posta, depolama ve SaaS uygulamaları da varlıktır.
- Kâğıt dokümanları atlamayın: Arşivdeki dosyalar dijital veriler kadar risk taşır.
- İnsanları göz ardı etmeyin: Bilgiyi tek başına taşıyan kişi, sistemin en zayıf halkası olabilir.
- Bağımlılıkları yazın: Bir sunucu durduğunda hangi yazılımların çalışmayacağını bilmelisiniz.
- Envanteri riskle bağlayın: Her risk satırı bir varlık numarası taşımalıdır.
- Puanlamada tutarlı olun: Benzer varlıklara farklı puanlar verilmemelidir.
- Envanteri koruyun: Envanter, saldırgan için bir hazine haritasıdır. Kendisi de “Gizli” sınıfında saklanmalıdır.
- Gerçekle uyumlu tutun: Denetçi listeden rastgele bir cihaz seçip yerinde görmek isteyebilir.
- Ayrılan personeli takip edin: İade edilmeyen her cihaz bir veri sızıntısı riskidir.
Hazırladığınız dokümanların eksiklerini uzman gözüyle görmek isterseniz mevcut doküman eksiklerinin belirlenmesi hizmetimizden yararlanabilirsiniz.
Denetimde Varlık Envanteri Nasıl İncelenir?
Denetçi, envanterin yalnızca var olup olmadığına bakmaz. Envanterin sistemin geri kalanıyla bağlantılı ve gerçekle uyumlu olup olmadığını kontrol eder. Denetimde sıkça sorulan sorular şunlardır:
- Kapsamdaki tüm lokasyon ve süreçlerin varlıkları listede mi?
- Her varlığın bir sahibi var mı ve sahip bu sorumluluğunu biliyor mu?
- Puanlama yöntemi yazılı mı ve tutarlı uygulanmış mı?
- Risk analizi envanterdeki varlıklara dayanıyor mu?
- Envanter en son ne zaman gözden geçirildi?
- Sahada görülen bir cihaz envanterde kayıtlı mı?
- İşten ayrılan personelin zimmetli varlıkları iade alındı mı?
- Hurdaya ayrılan cihazların verileri güvenli şekilde silindi mi?
Sahada görülen ama envanterde olmayan bir cihaz genellikle minör uygunsuzluk olarak yazılır. Envanterin hiç olmaması ise majör uygunsuzluk sebebidir. Farkı majör ve minör uygunsuzluk yazımızda öğrenebilirsiniz. İç tetkikte bu soruları kendiniz sormak için ISO 27001 iç tetkik soru listesi sayfamızı kullanabilirsiniz.
Varlık Envanteri Kontrol Listesi
Envanterinizi tamamladığınızda aşağıdaki listeyi tek tek işaretleyin. Tüm maddelere “evet” diyebiliyorsanız envanteriniz denetime hazırdır.
- Envanter, BGYS kapsamındaki tüm lokasyonları ve süreçleri kapsıyor.
- Bilgi, yazılım, donanım, ağ, hizmet, kâğıt ve insan varlıklarının tümü listede.
- Bulut hizmetleri ve SaaS uygulamaları eklendi.
- Her varlığın benzersiz bir numarası var.
- Her varlığın isim veya unvanla belirtilmiş bir sahibi var.
- Kullanıcılar ve zimmetli kişiler belirtildi.
- G, B ve E puanları verildi.
- Varlık değeri yazılı bir yöntemle ve tutarlı şekilde hesaplandı.
- Gizlilik sınıfları belirlendi ve G puanıyla uyumlu.
- Kişisel veri içeren varlıklar işaretlendi.
- Kritik varlıkların yedekleme durumu yazıldı.
- Değeri yüksek varlıklar için risk değerlendirmesi yapıldı.
- Envanter üst yönetim tarafından onaylandı.
- Envanterin kendisi erişim kontrolüyle korunuyor.
- Son gözden geçirme tarihi bir yıldan eski değil.
Envanterle birlikte hazırlanması gereken tüm belgeleri ISO 27001 doküman listesi sayfamızda bulabilirsiniz.
Varlık Envanteri Hakkında Sıkça Sorulan Sorular
ISO 27001’de varlık envanteri zorunlu mu?
Evet. Ek-A 5.9 kontrolü envanter oluşturulmasını ister. Bu kontrolü Uygulanabilirlik Bildirgesinde hariç tutmanın makul bir gerekçesi yoktur. Envanteri olmayan bir kuruluşun belgelendirme denetimini geçmesi pratikte mümkün değildir.
Varlık envanteri ile demirbaş listesi aynı şey mi?
Hayır. Demirbaş listesi yalnızca fiziksel eşyaları ve mali değerlerini içerir. Varlık envanteri ise bilgileri, yazılımları, hizmetleri ve insanları da kapsar. Değerlendirme mali değere göre değil, bilgi güvenliği önemine göre yapılır.
Varlık envanteri hangi programla hazırlanır?
Küçük ve orta ölçekli işletmeler için Excel yeterlidir. Varlık sayısı arttığında BT varlık yönetimi yazılımları veya CMDB takibi kolaylaştırır. Standart belirli bir araç şart koşmaz.
Envanter ne sıklıkla güncellenmelidir?
Envanter her değişiklikte anında güncellenmelidir. Buna ek olarak en az yılda bir kez baştan sona gözden geçirilmelidir.
G-B-E puanlamasında 1-3 mü, 1-5 mi kullanılmalı?
İkisi de kabul edilir. 1-3 ölçeği küçük işletmeler için daha anlaşılırdır. 1-5 ölçeği daha hassas ayrım yapmanızı sağlar. Önemli olan seçtiğiniz ölçeği tüm varlıklarda tutarlı kullanmanızdır.
Varlık sahibi ile kullanıcı arasındaki fark nedir?
Varlık sahibi, varlığın korunmasından ve erişim kararlarından sorumludur. Kullanıcı varlığı günlük işinde kullanır ama yetki veremez. Bir varlığın tek sahibi, birden fazla kullanıcısı olabilir.
İnsanlar neden varlık olarak sayılıyor?
Bazı kritik bilgiler yalnızca belirli kişilerin aklındadır. Bu kişiye ulaşılamadığında iş durabilir. İnsanları envantere eklemek, bu bağımlılığı görmenizi ve yedekleme planı yapmanızı sağlar.
Her bilgisayarı ayrı ayrı yazmak gerekir mi?
Aynı özellikte olan, aynı riski taşıyan ve aynı kurallarla yönetilen cihazları tek satırda gruplayabilirsiniz. Seri numarası ve zimmet takibini ise ayrı bir demirbaş veya zimmet listesinde tutabilirsiniz.
Çalışanların kişisel telefonları envantere girer mi?
Kişisel telefonlarda şirket e-postası veya müşteri verisi varsa girer. Bu cihazlar genellikle “BYOD cihazları” adıyla tek bir grup olarak kaydedilir ve mobil cihaz politikasıyla yönetilir.
Varlık envanteri kim tarafından onaylanır?
Envanter, BGYS sorumlusu tarafından hazırlanır ve üst yönetim tarafından onaylanır. Her varlığın puanlaması ise ilgili varlık sahibiyle birlikte yapılır.
Bilgi Güvenliğinizi Sağlam Bir Envanterle Başlatın
İyi hazırlanmış bir varlık envanteri, risk analizinden Uygulanabilirlik Bildirgesine kadar tüm BGYS’nin temelini oluşturur. Envanteri bir kez doğru kurduğunuzda sonraki her adım kolaylaşır.
Sisteminizi uçtan uca kurmak isterseniz ISO entegre doküman kurulumu hizmetimizi inceleyebilirsiniz.
TÜRKAK Akreditasyonlu ISO Belgelendirme sayfamıza göz atabilir veya TÜRKAK Onaylı ISO 27001 sayfamızşa devam edebilirsiniz.