İçindekiler
ISO Belgesi (Sertifikası) Nedir?
Akreditasyon ile Belgelendirme Arasındaki Fark Nedir?
Hangi ISO Belgesi Size Uygun? Sektöre Göre Hızlı Rehber
ISO 9001 – Kalite Yönetim Sistemi
ISO 14001 – Çevre Yönetim Sistemi
ISO 45001 – İş Sağlığı ve Güvenliği Yönetim Sistemi
ISO 22000 – Gıda Güvenliği Yönetim Sistemi
ISO 27001 – Bilgi Güvenliği Yönetim Sistemi
ISO 27701 – Kişisel Veri Yönetimi Sistemi
ISO 50001 – Enerji Yönetim Sistemi
ISO 10002 – Müşteri Memnuniyeti Yönetim Sistemi
ISO 13485 – Tıbbi Cihazlar Kalite Yönetim Sistemi
ISO/IEC 20000-1 – BT Hizmet Yönetimi Sistemi
ISO/IEC 15504 (SPICE) – Yazılım Süreç Değerlendirme Modeli
ISO 37001 – Yolsuzlukla Mücadele Yönetim Sistemi
ISO 28000 – Tedarik Zinciri Güvenliği Yönetim Sistemi
ISO 39001 – Yol Trafiği Güvenliği Yönetim Sistemi
ISO 15838 – Çağrı Merkezi Hizmet Standardı
ISO 17100 – Çeviri Hizmetleri Standardı
ISO Belgesinin İşletmelere Faydaları Nelerdir?
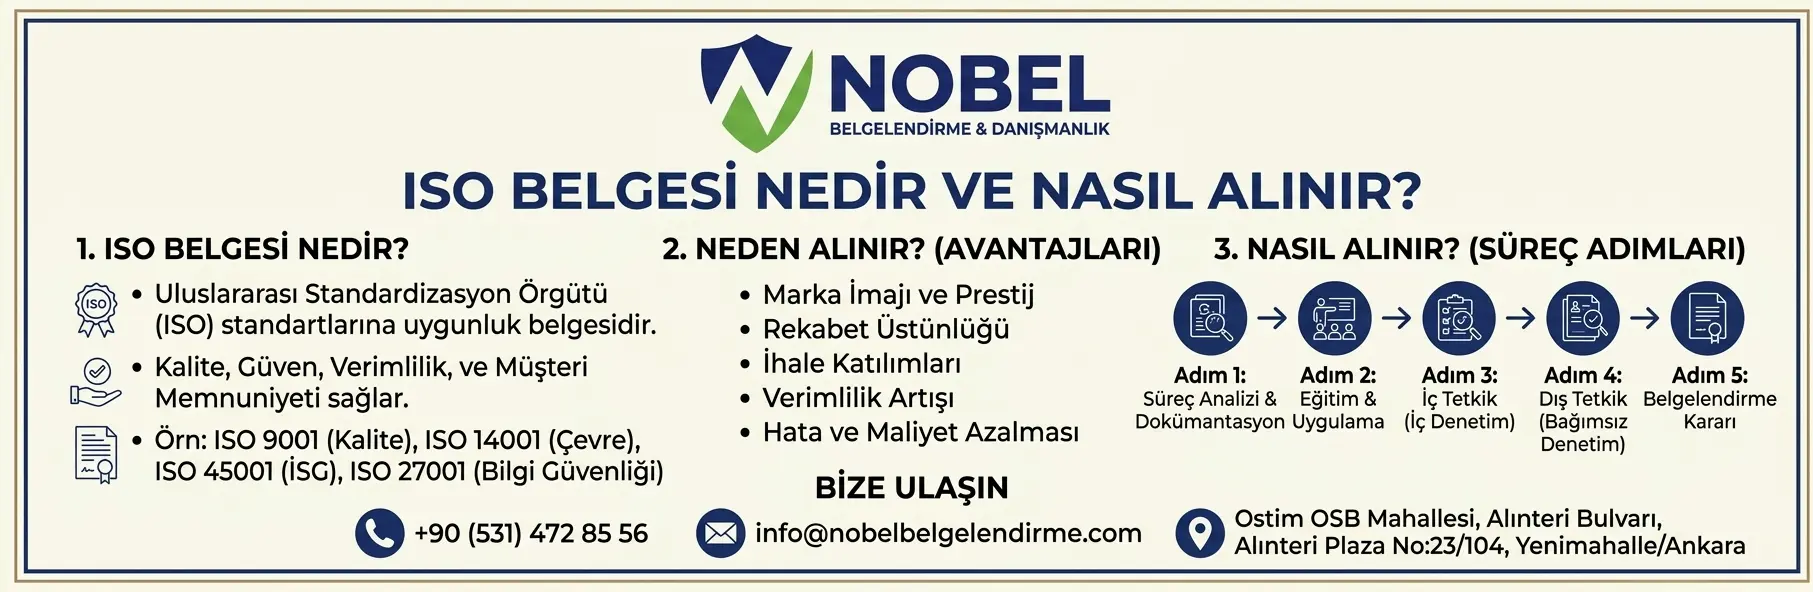
ISO Belgesi Nasıl Alınır? Adım Adım Süreç
ISO Belgesi Almak İçin Kimler Başvurabilir?
Belgelendirme Kuruluşu Seçerken Nelere Dikkat Edilmeli?
ISO Belgesi Ne Kadar Sürede Alınır?
ISO Belgesinin Geçerlilik Süresi ve Gözetim Denetimleri
ISO Belgesi Hakkında Yaygın Yanlış Bilinenler
ISO Belgesi Hakkında Sıkça Sorulan Sorular
ISO belgesini doğrudan ISO organizasyonu mu verir?
Bir işletme birden fazla ISO belgesine sahip olabilir mi?
ISO belgesi almak yasal bir zorunluluk mudur?
Belgelendirme kuruluşunun akredite olup olmadığını nasıl anlarım?
ISO belgesi almanın maliyeti neye göre değişir?
Küçük işletmeler de ISO belgesi alabilir mi?
ISO 9001 ile diğer ISO standartları arasındaki ilişki nedir?
Belge alındıktan sonra hiçbir şey yapmaya gerek kalmıyor mu?
Danışmanlık firması ile belgelendirme kuruluşu aynı şey midir?
ISO belgesi nedir sorusunun en kısa yanıtı şudur: ISO belgesi, bir işletmenin ürün, hizmet veya yönetim süreçlerinde uluslararası kabul görmüş bir standarda uygun çalıştığını, bağımsız ve akredite bir kuruluşun denetimiyle kanıtlayan resmi bir dokümandır.
Ama işin gerçeği, bu tek cümlelik tanımın arkasında işletmeler için çok daha fazlası var: hangi standardı seçmeniz gerektiği, belgelendirme ile akreditasyon arasındaki (sıkça karıştırılan) fark, sürecin gerçekte kaç adımdan oluştuğu, ne kadar süreceği ve — belki de en kritik soru — doğru belgelendirme kuruluşunu nasıl seçeceğiniz.
Kalite yönetiminden bilgi güvenliğine, gıda güvenliğinden çevre yönetimine kadar pek çok alanda düzenlenen ISO belgeleri, hem yurt içinde hem yurt dışında kurumsal güvenilirliğin ve rekabet gücünün en somut göstergelerinden biri haline gelmiştir.
Bu rehberde, merak edilen her şeyi — 17 farklı ISO standardının karşılaştırmalı bir tablosu, sektöre göre “size uygun belge” rehberi, adım adım belgelendirme süreci ve en sık karşılaşılan yanlış bilinenler dahil — tek bir kaynakta bulacaksınız.
Kısaca ISO Belgesi:
- Uluslararası kabul görmüş bir standarda uygunluğun, bağımsız bir denetimle kanıtlanmasıdır.
- Belgeyi ISO değil, akredite bir belgelendirme kuruluşu düzenler.
- Türkiye’de belgelendirme kuruluşlarını TÜRKAK akredite eder.
- En yaygın standart ISO 9001 (Kalite Yönetimi); dünya genelinde 1 milyondan fazla ISO 9001 sertifikası bulunuyor.
- Süreç ortalama birkaç hafta ile birkaç ay sürer; belge 3 yıl geçerlidir, yıllık gözetim denetimi gerektirir.
ISO Nedir?
ISO (International Organization for Standardization – Uluslararası Standardizasyon Teşkilatı), 1947 yılında kurulan, bağımsız ve hükûmet dışı bir uluslararası organizasyondur.
Merkezi İsviçre’nin Cenevre kentinde bulunan teşkilat, dünya genelinde 160’tan fazla ülkenin ulusal standart kuruluşunu tek bir çatı altında bir araya getirir. Türkiye’yi bu yapıda TSE (Türk Standardları Enstitüsü) temsil eder.
ISO’nun kuruluş hikâyesinin arkasında, çoğu kaynakta anlatılmayan ilginç bir motivasyon var. II. Dünya Savaşı sırasında müttefik orduları ciddi bir lojistik sorunla karşılaştı: farklı ülkelerin ürettiği cephane, yedek parça ve ekipman birbirine uymuyordu — örneğin bir ülkenin vidaları, diğer ülkenin cıvatalarına oturmuyor, mühimmat kalibreleri arasında uyumsuzluk yaşanıyordu.
Savaş bitince, uluslararası standartların sadece ticari bir kolaylık değil, ülkeler arası iş birliğinin ve güvenliğin temel bir gerekliliği olduğu netleşmişti.
Bu deneyimin ardından, Ekim 1946’da Londra’da 25 ülkeden temsilcilerin katıldığı bir toplantıda yeni bir uluslararası standardizasyon kuruluşu kurulması kararlaştırıldı; ISO resmen Şubat 1947’de faaliyete başladı. Yani bugün işletmelerin ISO 9001 belgesi almak için başvurduğu sistemin kökeni, aslında savaşın öğrettiği acı bir “uyumsuzluk” dersine dayanıyor.
ISO’nun temel amacı; ürün, hizmet ve yönetim sistemlerinde ülkeler arasında ortak bir kalite, güvenlik ve verimlilik dili oluşturarak uluslararası ticareti kolaylaştırmak ve tüketiciyi korumaktır.
Standartlar, ilgili sektörden uzmanların, sanayi temsilcilerinin, tüketici gruplarının ve düzenleyici kurumların bir araya geldiği teknik komiteler tarafından yıllar süren bir fikir birliği süreciyle hazırlanır ve düzenli aralıklarla güncellenir.
Bugüne kadar binlerce farklı alanda yayımlanan ISO standartları, kalite yönetiminden bilgi teknolojilerine, gıda güvenliğinden çevre yönetimine kadar hemen her sektörü kapsayacak şekilde genişlemiştir.
2012 yılından itibaren ISO, yönetim sistemi standartları için “Üst Düzey Yapı” (High Level Structure – HLS) adı verilen ortak bir iskelet benimsemiştir.
Bu sayede ISO 9001, ISO 14001, ISO 45001 gibi farklı standartlar; aynı bölüm sırasına (bağlam, liderlik, planlama, destek, operasyon, performans değerlendirme, iyileştirme) sahip olur.
Bu ortak yapı, birden fazla standardı aynı anda uygulayan işletmelerin yönetim sistemlerini entegre bir şekilde kurmasını ve tek bir denetimle birden fazla belgeyi yönetmesini kolaylaştırır.
ISO Belgesi (Sertifikası) Nedir?
ISO belgesi, bir kuruluşun belirli bir ISO standardının şartlarını yerine getirdiğini gösteren, bağımsız bir denetim sonucunda düzenlenen resmi bir dokümandır.
Burada önemli bir noktanın altını çizmek gerekir: ISO’nun kendisi hiçbir işletmeye doğrudan belge vermez ve ISO logosunun belgelendirme amacıyla kullanılmasına izin vermez.
ISO yalnızca standardı yayımlar; standarda uygunluğun denetlenmesi ve belgenin düzenlenmesi işlemi, bağımsız belgelendirme kuruluşları (certification body) tarafından yürütülür.
Bir işletmenin “ISO 9001 sertifikalı” olması, o işletmenin yönetim sisteminin ilgili standardın gerekliliklerini karşıladığının, yetkili bir belgelendirme kuruluşu tarafından denetlenip onaylandığı anlamına gelir.
ISO belgesi, genellikle kuruluşun unvanı, kapsam alanı, ilgili standart numarası, belge numarası, ilk yayın ve geçerlilik tarihleri ile belgeyi düzenleyen kuruluşun bilgilerini içerir.
ISO belgesinin gerçekliği, ilgili belgelendirme kuruluşunun kendi kayıt sisteminden veya uluslararası doğrulama platformlarından sorgulanabilir.
Akreditasyon ile Belgelendirme Arasındaki Fark Nedir?
Bu iki kavram sıkça birbirine karıştırılır, ancak aralarında net ve önemli bir fark vardır:
- Belgelendirme (Sertifikasyon): Bir belgelendirme kuruluşunun, bir işletmenin yönetim sisteminin ilgili ISO standardına uygun olduğunu denetleyip onaylaması ve buna dair bir sertifika düzenlemesidir. Muhatabı doğrudan işletmenizdir.
- Akreditasyon: Belgelendirme kuruluşlarının kendisinin yetkinliğinin, tarafsızlığının ve güvenilirliğinin üst bir otorite tarafından denetlenip onaylanmasıdır. Yani akreditasyon, “belgelendirme yapan kuruluşu” denetleyen bir üst kontrol mekanizmasıdır; muhatabı belgelendirme kuruluşlarıdır.
Türkiye’de bu üst denetim görevini TÜRKAK (Türk Akreditasyon Kurumu) yürütür. TÜRKAK, belgelendirme kuruluşlarının denetim süreçlerini, denetçi yetkinliklerini ve tarafsızlık mekanizmalarını periyodik olarak inceleyerek onlara akreditasyon verir veya mevcut akreditasyonlarını yeniler.
TÜRKAK aynı zamanda IAF (International Accreditation Forum – Uluslararası Akreditasyon Forumu) çoklu tanıma anlaşmasının (MLA) bir imzacısıdır; bu sayede TÜRKAK akreditasyonuyla alınan bir belge, anlaşmaya taraf diğer ülkelerde de karşılıklı tanınabilir.
Bir ISO belgesinin uluslararası alanda gerçek bir değer taşıması için, o belgeyi düzenleyen belgelendirme kuruluşunun TÜRKAK gibi tanınmış bir ulusal akreditasyon kurumu tarafından akredite edilmiş olması büyük önem taşır. Akredite olmayan bir kuruluştan alınan belge, kâğıt üzerinde “ISO belgesi” gibi görünse de, ihalelerde, denetimlerde veya uluslararası iş ortaklıklarında talep edilen geçerliliği taşımayabilir. Bu nedenle belge almayı planlayan işletmelerin, süreç öncesinde çalışacakları belgelendirme kuruluşunun akreditasyon kapsamını ve geçerliliğini mutlaka sorgulaması önerilir.
Hangi ISO Belgeleri Vardır?
ISO ailesi içinde binlerce standart bulunsa da, işletmeler tarafından en yaygın talep edilen yönetim sistemi ve ürün belgeleri şunlardır. Aşağıdaki tablo, hangi standardın kimin işine yaradığını hızlıca karşılaştırmanız için bir özet sunuyor; her standardın detaylı açıklamasına tablonun altından ulaşabilirsiniz.
| Standart | Odak Alanı | Kimler İçin Uygun |
|---|---|---|
| ISO 9001 | Kalite Yönetimi | Her sektör, her ölçek |
| ISO 14001 | Çevre Yönetimi | Üretim, sürdürülebilirlik odaklı işletmeler |
| ISO 45001 | İş Sağlığı ve Güvenliği | İnşaat, üretim, lojistik |
| ISO 22000 | Gıda Güvenliği | Gıda üretimi ve ihracatı |
| ISO 27001 | Bilgi Güvenliği | BT, finans, sağlık, kamu |
| ISO 27701 | Kişisel Veri Yönetimi | Kişisel veri işleyen tüm kurumlar |
| ISO 50001 | Enerji Yönetimi | Enerji yoğun üretim tesisleri |
| ISO 10002 | Müşteri Memnuniyeti | Hizmet sektörü |
| ISO 13485 | Tıbbi Cihaz Kalitesi | Tıbbi cihaz üretici/tedarikçileri |
| ISO/IEC 20000-1 | BT Hizmet Yönetimi | IT hizmet sağlayıcıları |
| ISO/IEC 15504 (SPICE) | Yazılım Süreç Olgunluğu | Yazılım geliştirme, otomotiv tedarik zinciri |
| ISO 37001 | Yolsuzlukla Mücadele | Büyük ölçekli ve kamu iş ortağı kuruluşlar |
| ISO 31000 | Risk Yönetimi | Kurumsal risk kültürü kuran her kuruluş |
| ISO 28000 | Tedarik Zinciri Güvenliği | Lojistik, liman, depolama |
| ISO 39001 | Trafik Güvenliği | Filo işleten, taşımacılık yapan kurumlar |
| ISO 15838 | Çağrı Merkezi Kalitesi | Çağrı merkezi hizmeti veren kuruluşlar |
| ISO 17100 | Çeviri Hizmetleri | Profesyonel çeviri kuruluşları |
Hangi ISO Belgesi Size Uygun? Sektöre Göre Hızlı Rehber
Onlarca standart arasında nereden başlayacağını bilmek zor olabilir. İşte sektörünüze göre öncelik vermeniz gereken standartlara pratik bir bakış:
- Üretim yapan bir işletmeyseniz: Önce ISO 9001 ile temel kalite altyapınızı kurun, ardından çevresel etkinizi yönetmek için ISO 14001’i, çalışan güvenliği için ISO 45001’i ekleyin.
- Gıda üretimi veya ihracatı yapıyorsanız: ISO 22000 (veya HACCP tabanlı bir sistem) neredeyse vazgeçilmezdir; ihracat pazarlarına göre Helal Belgesi de gündeme gelebilir.
- Yazılım veya BT hizmeti veriyorsanız: Müşteri verisi işliyorsanız ISO 27001 önceliklidir; yazılım geliştirme süreçlerinizin olgunluğunu kanıtlamak isterseniz ISO/IEC 15504 (SPICE) veya ISO/IEC 20000-1’i değerlendirin.
- Tıbbi cihaz üretiyor veya tedarik ediyorsanız: ISO 13485, çoğu pazara girişin ön koşuludur; ISO 9001 ile birlikte kurulması yaygındır.
- Lojistik, taşımacılık veya depolama alanındaysanız: ISO 28000 (tedarik zinciri güvenliği) ve filo işletiyorsanız ISO 39001 (trafik güvenliği) öncelikli standartlardır.
- Enerji maliyetleri yüksek bir tesis işletiyorsanız: ISO 50001, enerji verimliliğini sistematik hale getirerek doğrudan maliyet avantajı sağlar.
- Kamu ihalelerine girmeyi hedefliyorsanız: Çoğu ihale şartnamesi en az ISO 9001, sıklıkla ISO 14001 ve ISO 45001’i birlikte talep eder — üçünü entegre bir sistem olarak kurmak zaman ve maliyet tasarrufu sağlar.
Emin değilseniz, tek tek standart seçmek yerine bir ön değerlendirme talep etmeniz, işletmenize gerçekten hangi standardın/standartların katma değer sağlayacağını netleştirir.
ISO 9001 – Kalite Yönetim Sistemi
ISO ailesinin en yaygın kullanılan standardıdır ve sektör ayrımı gözetmeksizin her ölçekten işletmeye uygulanabilir. Müşteri memnuniyetini merkeze alan, süreçlerin standartlaştırılmasını, risklerin önceden öngörülmesini ve sürekli iyileştirmeyi hedefler.
Pek çok ihale ve tedarikçi listesine girebilmenin ön şartı hâline gelmiştir; bu yüzden genellikle bir işletmenin aldığı ilk ISO belgesi olur ve diğer yönetim sistemi standartlarının kurulmasında da temel oluşturur.
ISO 14001 – Çevre Yönetim Sistemi
İşletmelerin faaliyetlerinin çevresel etkilerini (atık yönetimi, enerji tüketimi, emisyonlar, doğal kaynak kullanımı) sistematik biçimde tanımlamasını, ölçmesini ve azaltmasını sağlar.
Çevre mevzuatına uyumu güvence altına alırken, aynı zamanda sürdürülebilirlik raporlaması yapan ve “yeşil” tedarikçi arayan kurumsal müşterilerle çalışmak isteyen işletmeler için önemli bir ayırt edici unsurdur.
ISO 45001 – İş Sağlığı ve Güvenliği Yönetim Sistemi
Çalışma ortamındaki fiziksel, kimyasal ve ergonomik risklerin sistematik olarak belirlenip azaltılmasını, iş kazası ve meslek hastalıklarının önlenmesini amaçlayan yönetim sistemi standardıdır.
Özellikle inşaat, üretim, lojistik gibi fiziksel risk barındıran sektörlerde hem yasal yükümlülüklerin karşılanmasına hem de çalışan bağlılığının artmasına katkı sağlar.
ISO 22000 – Gıda Güvenliği Yönetim Sistemi
Gıda zincirinin tarladan/üretimden tüketiciye ulaşana kadarki her aşamasında (üretim, işleme, depolama, dağıtım) güvenliği garanti altına almayı hedefleyen uluslararası standarttır.
HACCP prensipleriyle ön koşul programlarını (PRP) bir araya getirerek gıda güvenliği risklerinin bütüncül şekilde yönetilmesini sağlar; ihracat yapan gıda işletmeleri için genellikle vazgeçilmezdir.
ISO 27001 – Bilgi Güvenliği Yönetim Sistemi
Kurumsal verilerin ve müşteri bilgilerinin gizliliğini, bütünlüğünü ve erişilebilirliğini sistematik kontrollerle korumayı amaçlayan standarttır.
Siber güvenlik risklerinin arttığı günümüzde; bilgi teknolojileri, finans, sağlık ve kamu sektöründe faaliyet gösteren kurumlar için hem düzenleyici uyum hem de müşteri güveni açısından kritik bir belge hâline gelmiştir.
ISO 27701 – Kişisel Veri Yönetimi Sistemi
ISO 27001’in bir uzantısı olarak, kişisel verilerin işlenmesi ve korunmasına yönelik ek gereklilikleri tanımlar. Türkiye’de KVKK (Kişisel Verilerin Korunması Kanunu), Avrupa’da ise GDPR gibi mevzuatlara uyumu destekleyecek bir yönetim çerçevesi sunduğu için, kişisel veri işleyen tüm kurumlar için değerlidir.
ISO 50001 – Enerji Yönetim Sistemi
İşletmelerin enerji tüketimini sistematik biçimde izlemesini, enerji verimliliğini artırmasını ve enerji maliyetlerini düşürmesini sağlayan bir yönetim çerçevesi sunar.
Artan enerji maliyetleri ve karbon ayak izi düzenlemeleri nedeniyle, özellikle enerji yoğun üretim tesislerinde giderek daha fazla talep edilmektedir.
ISO 10002 – Müşteri Memnuniyeti Yönetim Sistemi
Müşteri şikâyetlerinin sistematik biçimde kayıt altına alınmasını, değerlendirilmesini, çözülmesini ve bu süreçten ders çıkarılarak sürekli iyileştirme yapılmasını sağlayan bir yönetim modelidir.
Müşteri deneyimini önceliklendiren hizmet sektöründeki işletmeler için özellikle değerli bir belgedir.
ISO 13485 – Tıbbi Cihazlar Kalite Yönetim Sistemi
Tıbbi cihaz tasarlayan, üreten ve tedarik eden kuruluşlar için düzenleyici gerekliliklere tam uyumu güvence altına alan, sektöre özel bir kalite yönetim standardıdır.
ISO 9001’in genel çerçevesine, tıbbi cihazlara özgü risk yönetimi ve izlenebilirlik gerekliliklerini ekler; pek çok ülkede tıbbi cihaz pazarına girişin ön koşuludur.
ISO/IEC 20000-1 – BT Hizmet Yönetimi Sistemi
Bilgi teknolojileri hizmetlerinin planlanmasını, tasarlanmasını, sunulmasını, izlenmesini ve sürekli iyileştirilmesini uluslararası bir çerçeveye oturtan standarttır.
IT hizmet sağlayıcıları ve kurumsal BT departmanları için hizmet kalitesinin ve müşteri memnuniyetinin ölçülebilir hâle gelmesini sağlar.
ISO/IEC 15504 (SPICE) – Yazılım Süreç Değerlendirme Modeli
Yazılım geliştirme süreçlerinin olgunluk seviyesini ölçen ve iyileştirme alanlarını ortaya koyan bir değerlendirme standardıdır.
Özellikle otomotiv yazılım tedarik zincirinde (Automotive SPICE türevleriyle) yaygın olarak kullanılır ve yazılım geliştirme kalitesinin nesnel biçimde kanıtlanmasını sağlar.
ISO 37001 – Yolsuzlukla Mücadele Yönetim Sistemi
Rüşvet ve yolsuzluk risklerinin önlenmesine, tespit edilmesine ve yönetilmesine yönelik kurumsal kontrolleri (durum tespiti, eğitim, raporlama kanalları, iç denetim) tanımlayan standarttır.
Kurumsal yönetişim ve şeffaflık beklentisi yüksek olan büyük ölçekli şirketler ve kamu iş ortaklığı yapan kuruluşlar için önemlidir.
ISO 31000 – Risk Yönetimi
Kurumların her türlü riski (operasyonel, finansal, stratejik, itibar) sistematik biçimde tanımlaması, analiz etmesi, değerlendirmesi ve yönetmesi için genel bir çerçeve sunar.
Diğer yönetim sistemi standartlarından farklı olarak belgelendirmeye değil, kurumsal risk kültürünün olgunlaştırılmasına odaklanan bir kılavuz niteliğindedir.
ISO 28000 – Tedarik Zinciri Güvenliği Yönetim Sistemi
Lojistik ve tedarik zinciri süreçlerindeki güvenlik risklerinin (kayıp, hırsızlık, kaçakçılık, terör tehdidi) sistematik biçimde yönetilmesini sağlayan standarttır.
Uluslararası taşımacılık, liman işletmeciliği ve depolama hizmeti veren kuruluşlar için tedarik zinciri güvenilirliğini kanıtlayan önemli bir araçtır.
ISO 39001 – Yol Trafiği Güvenliği Yönetim Sistemi
Filo işleten, personel taşımacılığı yapan veya lojistik faaliyet gösteren kurumların trafik kazalarını azaltmaya yönelik yönetim süreçlerini standartlaştırmasını hedefler. Kaza risklerinin sistematik analizini ve önleyici tedbirlerin planlanmasını gerektirir.
ISO 15838 – Çağrı Merkezi Hizmet Standardı
Çağrı merkezi hizmetlerinde müşteri deneyimi, hizmet erişilebilirliği ve operasyonel kaliteye ilişkin asgari şartları belirler.
Müşteri temas noktalarının yoğun olduğu hizmet sektörü kuruluşları için hizmet kalitesinin nesnel biçimde kanıtlanmasını sağlar.
ISO 17100 – Çeviri Hizmetleri Standardı
Profesyonel çeviri hizmeti sunan kuruluşların uyması gereken süreç, kaynak yönetimi ve çevirmen niteliği gerekliliklerini tanımlar. Çeviri kalitesinin kurumsal müşteriler nezdinde nesnel biçimde güvence altına alınmasını sağlar.
ISO ailesi dışında, işletmelerin sıklıkla ihtiyaç duyduğu diğer belge türleri arasında CE Belgesi, HACCP Belgesi, Helal Belgesi, TSE Ürün Belgelendirme, TSE Hizmet Yeterlilik Belgesi ve FDA Belgesi de yer alır. Tüm belgelendirme hizmetlerimizin listesine Belgelendirme Hizmetlerimiz sayfamızdan ulaşabilirsiniz.
ISO Belgesinin İşletmelere Faydaları Nelerdir?
ISO belgesi almak, sadece bir “kağıt” edinmek değil, kurumsal işleyişi baştan sona etkileyen stratejik bir yatırımdır. Başlıca faydaları şöyle özetlenebilir:
- Kurumsal güvenilirlik: Bağımsız ve akredite bir kuruluş tarafından denetlenmiş olmak, müşteri, tedarikçi ve iş ortaklarının gözünde somut bir güven işareti oluşturur.
- Süreç verimliliği: Standartlaştırılmış süreçler; belirsizliği, tekrarlanan hataları ve gereksiz iş yükünü azaltarak operasyonel verimliliği artırır.
- Maliyet avantajı: Verimlilik artışı, hata/iade oranlarının düşmesi ve risklerin önceden yönetilmesi, orta ve uzun vadede maliyetleri aşağı çeker.
- Rekabet avantajı ve yeni pazarlara erişim: Birçok kamu ihalesi ve büyük ölçekli tedarik zinciri, tedarikçilerinden belirli ISO belgelerine sahip olmasını ön şart olarak talep eder; belge, ihracat pazarlarına girişi de kolaylaştırır.
- Yasal ve düzenleyici uyumluluk: İlgili standartlar, sektörel mevzuata uyumu sistematik hale getiren bir çerçeve sunar, denetim/teftiş süreçlerini kolaylaştırır.
- Sürekli iyileştirme kültürü: ISO yönetim sistemleri, kuruluşu düzenli iç denetim, veri odaklı karar alma ve yönetim gözden geçirmesi alışkanlığına yönlendirir; bu da uzun vadeli kurumsal olgunluğu artırır.
- Çalışan bağlılığı ve kurum kültürü: Net tanımlanmış roller, sorumluluklar ve güvenli çalışma ortamı (özellikle ISO 45001 ile), çalışan memnuniyetine ve kurumsal aidiyete olumlu katkı sağlar.
- Risklerin önceden görülmesi: Risk temelli düşünme yaklaşımı sayesinde işletmeler, sorunlar büyümeden önce potansiyel riskleri tespit edip önlem alabilir.
ISO Belgesi Nasıl Alınır? Adım Adım Süreç
ISO belgesi alma süreci, işletmenin büyüklüğüne ve seçilen standarda göre farklılık gösterse de, genel hatlarıyla şu adımlardan oluşur:
- İhtiyaç analizi ve standart seçimi: İşletmenin faaliyet alanına, hedef pazarlarına ve müşteri taleplerine en uygun ISO standardının (veya standartlarının) belirlendiği ilk aşamadır. Birden fazla standardın birlikte hedeflenmesi durumunda, entegre bir yönetim sistemi kurulup kurulmayacağına da bu aşamada karar verilir.
- Mevcut durum değerlendirmesi (gap analizi): Şirketin mevcut süreçleri, seçilen standardın gereklilikleriyle karşılaştırılarak eksik veya uyumsuz alanlar tespit edilir. Bu değerlendirme, ilerleyen adımlarda ne kadar çalışma gerekeceğine dair gerçekçi bir yol haritası sunar.
- Dokümantasyon hazırlığı: Kalite el kitabı, prosedürler, iş talimatları, form ve kayıt sistemleri, standarda uygun şekilde oluşturulur veya revize edilir. Dokümantasyon, sadece denetimi geçmek için değil, günlük operasyonlarda gerçekten kullanılacak şekilde tasarlanmalıdır.
- Personel eğitimi ve farkındalık: Çalışanlar, yeni süreçler, sorumlulukları ve standardın temel prensipleri konusunda bilgilendirilir. Sistemin sürdürülebilir olması, en çok bu aşamanın ciddiyetle ele alınmasına bağlıdır — çünkü belgeyi “yaşatan” dokümanlar değil, insanlardır.
- Uygulama ve içselleştirme: Belirlenen süreçler, belirli bir süre boyunca fiilen uygulanır; kayıtlar tutulur, ölçümler yapılır. Bu aşamada sistemin gerçek işleyişte ne kadar oturduğu görülür.
- İç denetim: Kurulan sistemin standarda uygunluğu, belgelendirme denetiminden önce şirket içinde (veya bağımsız bir danışman/denetçi eliyle) test edilir. İç denetimde tespit edilen uygunsuzluklar için düzeltici faaliyetler planlanır.
- Yönetimin gözden geçirmesi: Üst yönetim; iç denetim bulgularını, performans göstergelerini ve sistemin genel işleyişini değerlendirerek gerekli kaynak ve iyileştirme kararlarını alır.
- Belgelendirme denetimi (1. ve 2. aşama): Akredite bir belgelendirme kuruluşu, genellikle iki aşamalı bir denetim gerçekleştirir: dokümantasyonun standarda uygunluğunun incelendiği ön denetim ve sistemin sahada fiilen uygulandığının doğrulandığı esas denetim.
- Belgenin düzenlenmesi: Denetimden başarıyla geçen, varsa küçük uygunsuzlukları kapatan işletmeye ilgili ISO belgesi düzenlenir.
- Gözetim denetimleri ve yeniden belgelendirme: Belgenin geçerliliğini korumak için düzenli aralıklarla (genellikle yıllık) gözetim denetimleri, geçerlilik süresinin sonunda ise kapsamlı bir yeniden belgelendirme denetimi yapılır.
ISO Belgesi Almak İçin Kimler Başvurabilir?
ISO belgeleri, sektör veya büyüklük fark etmeksizin her türlü kamu ve özel kuruluş tarafından alınabilir.
Tek kişilik bir işletmeden çok uluslu bir sanayi kuruluşuna, bir yazılım stüdyosundan bir gıda fabrikasına, bir lojistik firmasından bir sağlık kuruluşuna kadar, ilgili standardın gerekliliklerini karşılayan her kuruluş başvuru yapabilir.
Bazı sektörlerde (örneğin kamu ihaleleri, gıda üretimi, tıbbi cihaz imalatı, savunma sanayi tedarikçiliği) belirli ISO belgelerine sahip olmak yasal veya sektörel bir zorunluluk hâline gelmiştir; bu durumlarda belge, faaliyet göstermenin ön koşuludur.
Belgelendirme Kuruluşu Seçerken Nelere Dikkat Edilmeli?
Doğru belgelendirme kuruluşunu seçmek, sürecin güvenilirliği kadar belgenin gerçek pazar değeri açısından da kritik önem taşır.
Değerlendirme yaparken şu noktalara bakılması önerilir:
- Akreditasyon kapsamı: Kuruluşun, başvurulan standart için TÜRKAK veya eşdeğer bir ulusal akreditasyon kurumu tarafından akredite olup olmadığı doğrulanmalıdır.
- Sektörel tecrübe: Kuruluşun, işletmenizin faaliyet gösterdiği sektörde denetim deneyimine sahip olması, denetimin daha isabetli ve katma değerli geçmesini sağlar.
- Uluslararası tanınırlık: İhracat yapan veya yabancı ortaklarla çalışan işletmeler için, belgenin hedef pazarlarda tanınıp tanınmadığı önceden araştırılmalıdır.
- Şeffaf fiyatlandırma ve süreç takvimi: Denetim süresi, ücretlendirme yapısı ve gözetim denetimi takviminin baştan net biçimde ortaya konması, sürpriz maliyetlerin önüne geçer.
- Danışmanlık ve belgelendirmenin ayrıştırılması: Uluslararası akreditasyon kuralları gereği, aynı kuruluşun hem sisteminizi kurmanıza danışmanlık verip hem de aynı sistemi denetleyip belgelendirmesi tarafsızlık ilkesiyle çelişir; bu iki hizmetin farklı, birbirinden bağımsız taraflarca yürütülmesi beklenir.
Bu makale de ilginizi çekebilir: ISO Belgesi Veren Firmalar Nasıl Seçilir? Dikkat Edilmesi Gerekenler
ISO Belgesi Ne Kadar Sürede Alınır?
Belge alma süresi; işletmenin büyüklüğüne, mevcut dokümantasyon seviyesine, seçilen standardın kapsamına ve kurumun hazırlık hızına göre değişir.
Küçük ve orta ölçekli işletmelerde süreç, gap analizinden belge teslimine kadar genellikle birkaç hafta ile birkaç ay arasında tamamlanırken, çok lokasyonlu veya kapsamı geniş kurumsal yapılarda bu süre daha uzun sürebilir.
Süreci hızlandıran en önemli etken, üst yönetimin sürece verdiği önceliktir — kaynak ve zaman ayrılmadığında en basit standart bile aylarca sürüncemede kalabilir. Net bir zaman planlaması için, sürecin başında işletmenizin mevcut durumuna özel bir ön değerlendirme yapılması önerilir.
ISO Belgesinin Geçerlilik Süresi ve Gözetim Denetimleri
ISO belgeleri genellikle 3 yıl geçerlidir. Bu süre boyunca belgelendirme kuruluşu, kuruluşun standarda uyumunu sürdürdüğünü doğrulamak amacıyla yıllık (bazı standartlarda 6 aylık) gözetim denetimleri gerçekleştirir.
Gözetim denetimleri, ilk belgelendirme denetimine göre daha dar kapsamlı olsa da, sistemin “kağıt üzerinde” kalmadığının, gerçekten yaşatıldığının kanıtı niteliğindedir. 3 yılın sonunda ise, ilk belgelendirmeye benzer kapsamda bir yeniden belgelendirme (resertifikasyon) denetimi yapılır ve belge bir 3 yıllık döngü için daha yenilenir.
Gözetim denetimlerinin aksatılması veya ciddi uygunsuzlukların kapatılmaması, belgenin askıya alınmasına ya da tamamen iptaline yol açabilir.
ISO Belgesi Hakkında Yaygın Yanlış Bilinenler
Belgelendirme sürecine başlamadan önce, işletmelerin zihninde sıkça yer eden birkaç yanlış inancı netleştirmekte fayda var:
- “ISO belgesi bir kez alınır, sonsuza kadar geçerlidir” — Yanlış. Belgeler genellikle 3 yıl geçerlidir ve bu süre boyunca yıllık gözetim denetimleriyle canlı tutulması gerekir. Denetimsiz bırakılan bir sistem, belgenin askıya alınmasına yol açar.
- “En ucuz teklifi veren belgelendirme kuruluşu en mantıklısıdır” — Riskli bir varsayım. Fiyat elbette önemli bir kriterdir, ama akreditasyon kapsamı ve sektörel tecrübe göz ardı edilirse, düşük maliyetli ama pazarda tanınmayan bir belgeyle sonuçlanabilirsiniz.
- “ISO 9001 almak karmaşık bürokratik bir yüktür” — Yalnızca kâğıt üzerinde kalırsa doğru olur. Doğru kurulmuş bir sistem, günlük operasyonlara entegre olur ve zamanla iş yükünü azaltır; sorun, sistemin sadece denetim için hazırlanıp gerçek işleyişten kopuk kalmasıdır.
- “Danışmanlık firması aynı zamanda belgelendirme de yapabilir” — Hayır. Tarafsızlık ilkesi gereği, sisteminizi kurmanıza yardımcı olan danışmanlık firması ile sizi denetleyip belgelendiren kuruluşun farklı, birbirinden bağımsız taraflar olması gerekir.
- “Küçük işletmelerin ISO belgesine ihtiyacı yoktur” — Sektöre göre değişir. Özellikle büyük firmalara tedarikçi olmak isteyen küçük ve orta ölçekli işletmeler için belge, ihale ve tedarik zincirine giriş kapısı olabilir.
Sonuç
ISO belgesi, doğru planlanıp doğru kuruluşla yürütüldüğünde, işletmenizin sadece bir “sertifikaya” sahip olmasını değil; süreçlerinin daha verimli, riskin daha öngörülebilir ve kurumsal itibarının daha güçlü hale gelmesini sağlayan gerçek bir dönüşüm aracıdır.
Hangi standardın işletmenize uygun olduğundan emin değilseniz, ilk adım her zaman bir ön değerlendirme ve ihtiyaç analizidir — bu sayede zaman ve kaynak israfı olmadan, doğrudan işinize değer katacak standarda odaklanabilirsiniz.
ISO Belgesi Hakkında Sıkça Sorulan Sorular
ISO belgesini doğrudan ISO organizasyonu mu verir?
Hayır. ISO yalnızca standardı yayımlar; belgelendirme işlemini, akredite bağımsız belgelendirme kuruluşları yürütür. ISO’nun kendisi denetim yapmaz ve sertifika düzenlemez.
Bir işletme birden fazla ISO belgesine sahip olabilir mi?
Evet. Pek çok işletme, örneğin ISO 9001, ISO 14001 ve ISO 45001’i birlikte alarak entegre bir yönetim sistemi kurar; bu standartların ortak Üst Düzey Yapısı (HLS) bu entegrasyonu kolaylaştırır ve denetim maliyetlerinde de avantaj sağlayabilir.
ISO belgesi almak yasal bir zorunluluk mudur?
Genel olarak hayır, çoğu ISO belgesi gönüllülük esasına dayanır. Ancak bazı sektörlerde (gıda üretimi, tıbbi cihaz, kamu ihaleleri gibi) belirli belgeler yasal veya sözleşmesel bir şart olarak karşımıza çıkabilir.
Belgelendirme kuruluşunun akredite olup olmadığını nasıl anlarım?
Belgelendirme kuruluşunun TÜRKAK gibi tanınmış bir ulusal akreditasyon kurumu tarafından akredite edildiğini gösteren belgeyi talep edebilir, ayrıca akreditasyon kurumunun kendi kayıtlarından veya uluslararası doğrulama platformlarından sorgulama yapabilirsiniz.
ISO belgesi almanın maliyeti neye göre değişir?
Maliyet; işletmenin çalışan sayısına, faaliyet alanına, lokasyon sayısına, seçilen standarda ve mevcut sistemin olgunluk seviyesine göre değişkenlik gösterir. Danışmanlık, dokümantasyon hazırlığı ve belgelendirme denetimi genellikle ayrı kalemler olarak fiyatlandırılır.
Küçük işletmeler de ISO belgesi alabilir mi?
Evet. ISO standartları, işletme büyüklüğüne göre bir alt sınır öngörmez. Süreç, küçük işletmelerde genellikle daha az dokümantasyon yükü ve daha kısa sürede tamamlanır.
ISO 9001 ile diğer ISO standartları arasındaki ilişki nedir?
ISO 9001, genel kalite yönetimi prensiplerini tanımladığı için pek çok sektörel ve konu bazlı standardın (örneğin ISO 13485, ISO 22000) temel yapı taşını oluşturur. Bu standartlar, ISO 9001’in genel çerçevesine kendi alanlarına özgü ek gereklilikler ekler.
Belge alındıktan sonra hiçbir şey yapmaya gerek kalmıyor mu?
Hayır, tam tersine. Belgenin geçerliliğini koruması için yıllık gözetim denetimlerinin başarıyla geçilmesi, sistemin güncel tutulması ve sürekli iyileştirme faaliyetlerinin sürdürülmesi gerekir.
Danışmanlık firması ile belgelendirme kuruluşu aynı şey midir?
Hayır. Danışmanlık firmaları, işletmelerin standarda uygun bir sistem kurmasına yardımcı olur; belgelendirme kuruluşları ise bu sistemi bağımsız biçimde denetleyip belgeyi düzenler. Tarafsızlık ilkesi gereği bu iki rolün ayrı kuruluşlarca yürütülmesi beklenir.
ISO belgesi iptal edilebilir mi?
Evet. Gözetim denetimlerinde ciddi uygunsuzlukların tespit edilip zamanında kapatılmaması, sistemin fiilen terk edilmesi veya belgelendirme kuruluşuyla sözleşme ilişkisinin sona ermesi gibi durumlarda belge askıya alınabilir veya iptal edilebilir.
Kaynaklar
Bu rehber hazırlanırken aşağıdaki uluslararası kaynaklardan faydalanılmış, güncel ve doğru bilgi sunulması hedeflenmiştir:
- ISO – International Organization for Standardization
- What Is ISO Certification and What Is It Used For?
- What Is ISO Certification & Its Benefits For Business
- ISO Certification – BC Certification
- ISO Accreditation vs ISO Certification – DNV
- ISO 9001 – Quality Management Systems – RINA
- IAF CertSearch – Global Certification Database
- What You Need to Know About ISO Certification